Kryptologie

Die vorliegenden Materialien wurden von Daniel Hoherz und André Tempel erstellt. Sollten andere Editoren die Materialien erstellt haben, werden diese explizit genannt.
Es gibt verschiedene Arten des Angriffs auf Kryptosysteme. Um die Angriffsarten besser betrachten zu können, werden sie in Kategorien eingeteilt. Diese Aufteilung zeigt, inwiefern der Datenfluss von der Norm abweicht. Sender und Empfänger sind Alice (A) und Bob (B). Eve (E) ist die böse Angreiferin.

1. Unterbrechung
Ein Angriff auf die Verfügbarkeit verhindert aktiv, dass Informationen ihr eigentliches Ziel erreichen.

2. Abfangen
Ein Angriff auf die Vertraulichkeit ermöglicht es Dritten, unbemerkt auf Daten oder Teile des Systems zuzugreifen.

3. Modifikation
Ein Angriff auf die Integrität ermöglicht nicht berechtigten Dritten den Zugriff und die gezielte Veränderung einer Nachricht.

4. Fälschung
Ein Angriff auf die Authentizität ermöglicht unberechtigten Dritten das Einschleusen von völlig gefälschten Nachrichten in ein System.

Analysieren Sie die Häufigkeitsanalyse-Ergebnisse und diskutieren Sie in Gruppen, welche Schlussfolgerungen sich jeweils ziehen lassen. Ordnen Sie diese begründet den Verschlüsselungsverfahren zu und dokumentieren Sie Ihre Ergebnisse.
Tauschen Sie sich kurz mit den neben Ihnen sitzenden Personen aus, ob man vermuten kann, dass dieser Geheimtext mit einem Transpositionsverfahren erstellt wurde.
Schauen Sie sich die Buchstabenhäufigkeit im Geheimtext an. Unterscheidet sie sich deutlich von der Häufigkeit im Deutschen?
Bei einem Transpositionsverfahren bleiben die Buchstabenhäufigkeiten gleich – nur ihre Positionen ändern sich. Die statistischen Muster sollten also erhalten bleiben.
Vergleichen Sie die Häufigkeitsmuster: Sind sie ähnlich zu den erwarteten deutschen Häufigkeiten oder völlig unterschiedlich?
Betrachten wir zwei Möglichkeiten, die eine Häufigkeitsanalyse der gesamten Nachricht liefert:
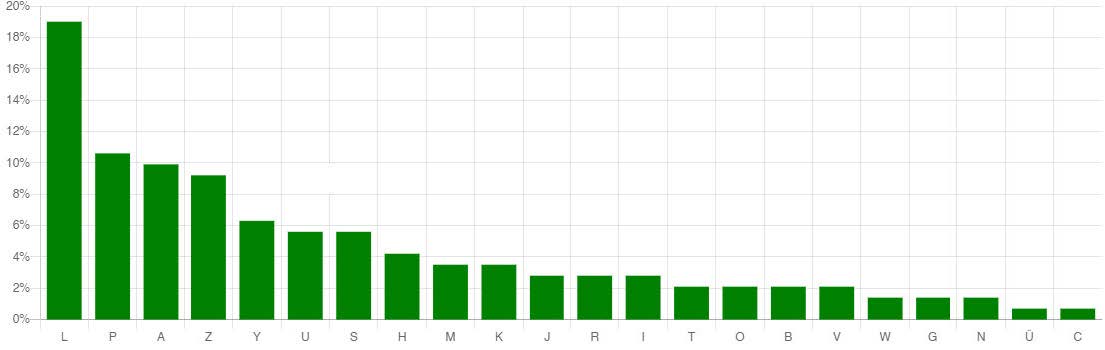
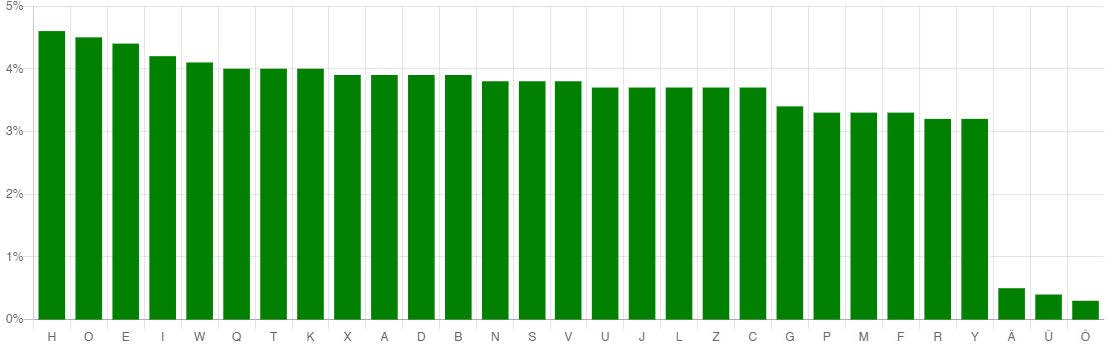
Aufgabe: Analysieren Sie, welche Schlussfolgerungen die beiden Ergebnisse jeweils zulassen.
Betrachten Sie für jedes Ergebnis:
• Sind alle Buchstaben gleichmäßig verteilt?
• Gibt es deutliche Spitzen bei bestimmten Buchstaben?
• Entspricht das Muster der deutschen Häufigkeit (E, N, I häufig)?
Eine flache, gleichmäßige Verteilung deutet darauf hin, dass die charakteristischen Häufigkeitsmuster des Deutschen zerstört wurden.
Eine Häufigkeitskurve mit ausgeprägten Spitzen deutet darauf hin, dass die statistischen Muster erhalten geblieben sind, aber in Form einer anderen Häufigkeitsverteilung als im Deutschen.
🎉 Großartig – Analyse abgeschlossen!
Sie haben die Häufigkeitsanalyse erfolgreich interpretiert und die Verschlüsselungsverfahren klassifiziert. Überprüfen Sie jetzt Ihre Ergebnisse mit der Musterlösung.
Häufigkeitsanalyse als Klassifikationswerkzeug
Die Häufigkeitsanalyse ist eine zentrale kryptoanalytische Methode zur Unterscheidung von Verschlüsselungsverfahren:
| Häufigkeitsmuster | Charakteristika | Mögliche Verfahren | Erklärung |
|---|---|---|---|
| Ergebnis 1: Spitzen erhalten | L, P, A, Z dominieren deutlich Spitzenmuster wie im Deutschen E, N, I | monoalphabetische Substitution | Monoalphabetische Substitution (z. B. Caesar): Jeder Buchstabe wird konsistent durch den gleichen anderen ersetzt (A → D, B → E, …). Die statistische Struktur des Deutschen bleibt erhalten. |
| Ergebnis 2: Gleichmäßige Verteilung | Alle Buchstaben haben ähnliche Häufigkeiten Keine ausgeprägten Spitzen | Polyalphabetisches Verfahren oder moderne Verschlüsselung | Eine gleichmäßige Verteilung deutet darauf hin, dass die Verschlüsselung positionsabhängig arbeitet (z. B. Vigenère-Chiffre). Dabei wird jeder Buchstabe je nach Position durch verschiedene Buchstaben ersetzt, was die Häufigkeitsmuster abflacht. |
Fazit:
- Ergebnis 1 spricht für ein einfaches Verfahren (monoalphabetische Substitution), da die deutschen Häufigkeitsmuster noch sichtbar sind.
- Ergebnis 2 deutet auf fortgeschrittene Verschlüsselung hin, die die statistischen Muster des Deutschen vollständig maskiert.
- Sicherheit durch Komplexität: Je gleichmäßiger die Häufigkeitsverteilung, desto robuster ist die Verschlüsselung gegen Häufigkeitsanalyse!
⚠ Didaktischer Hinweis: Ergebnis 1 könnte sowohl aus einem Transpositionsverfahren als auch aus einer einfachen Substitution (wie Caesar) stammen – mit der Häufigkeitsanalyse allein können Sie zwischen diesen beiden nicht unterscheiden. Zusätzliche Analysen (z. B. Bigramm-Häufigkeiten) wären nötig.
Der französische Diplomat Blaise de Vigenère (1523–1596) entwickelte die nach ihm benannte Verschlüsselungsmethode, um die Schwächen der Caesar-Chiffre und anderer monoalphabetischer Verfahren zu überwinden. Statt nur eines Alphabets werden bei der Vigenère-Chiffrierung mehrere (bis zu 26) verwendet, die dadurch entstehen, dass man das Ausgangsalphabet jeweils zyklisch um eine Position verschiebt und die so entstandenen Alphabete im sogenannten Vigenère-Quadrat untereinander anordnet.
Die Vigenère-Chiffre stellt historisch gesehen die erste polyalphabetische Substitution dar. Ihre Kryptoanalyse galt lange Zeit als praktisch unmöglich.
Schauen wir uns ein konkretes Beispiel an.
Der zu verschlüsselnde Klartext ist „Die Herbstferien sind viel zu kurz“ und der Schlüssel soll das Wort „Geheim“ sein. Grundlage des Verfahrens ist das Vigenère-Quadrat:
Bewegen Sie die Maus über die Tabelle, um die Verschlüsselung zu verstehen:
| Klartextzeichen | ||||||||||||||||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| A | B | C | D | E | F | G | H | I | J | K | L | M | N | O | P | Q | R | S | T | U | V | W | X | Y | Z | |
Nun verschlüsselt man jedes Zeichen des Klartextes mit einem Schlüsselzeichen. Dafür kann man zum Beispiel den Schlüssel, in der Tabelle als „k“ für key bezeichnet, unter den Klartext, in der Tabelle als „KT“ bezeichnet, schreiben. Ist das letzte Schlüsselzeichen verwendet worden, beginnt man wieder von vorne, bis man beim letzten Klartextzeichen angekommen ist. Groß- und Kleinschreibung ist für die Verschlüsselung nicht relevant und Satzzeichen sowie andere Sonderzeichen ebenso.
| KT | d | i | e | h | e | r | b | s | t | f | e | r | i | e | n | s | i | n | d | v | i | e | l | z | u | k | u | r | z |
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| k | g | e | h | e | i | m | g | e | h | e | i | m | g | e | h | e | i | m | g | e | h | e | i | m | g | e | h | e | i |
Jedes Zeichen des Klartextes wird nun mit seinem Schlüsselzeichen mit Hilfe des Vigenère-Quadrates verschlüsselt. Das erste Klartextzeichen ist ein „d“, weshalb man sich dieses in der ersten Spalte heraussucht. Nun sucht man in der obersten Zeile das dazugehörige Schlüsselzeichen, hier „g“. Die Zeile zum „g“ und die Spalte zum „d“ treffen sich bei „j“. Dies ist das erste Zeichen unseres Geheimtextes.
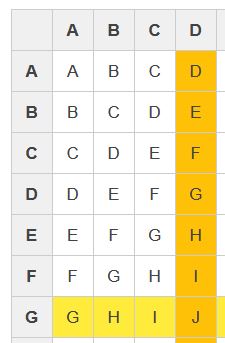
Geheimtext nach dem Verschlüsseln des ersten Klartextzeichens:
| KT | d | i | e | h | e | r | b | s | t | f | e | r | i | e | n | s | i | n | d | v | i | e | l | z | u | k | u | r | z |
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| k | g | e | h | e | i | m | g | e | h | e | i | m | g | e | h | e | i | m | g | e | h | e | i | m | g | e | h | e | i |
| GT | j |
Für das zweite Geheimtextzeichen verschlüsselt man das zweite Klartextzeichen „i“ mit seinem entsprechenden Schlüsselzeichen, nun „e“.
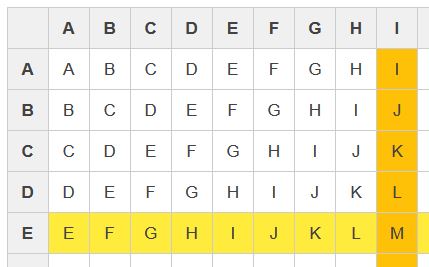
Geheimtext nach dem Verschlüsseln des zweiten Klartextzeichens:
| KT | d | i | e | h | e | r | b | s | t | f | e | r | i | e | n | s | i | n | d | v | i | e | l | z | u | k | u | r | z |
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| k | g | e | h | e | i | m | g | e | h | e | i | m | g | e | h | e | i | m | g | e | h | e | i | m | g | e | h | e | i |
| GT | j | m |
Fortsetzung: Dieses Verfahren wird für alle Zeichen fortgesetzt. Der Schlüssel „Geheim“ (6 Buchstaben) wird so lange wiederholt, bis alle 29 Zeichen des Klartextes verschlüsselt sind. Das Ergebnis ist ein Geheimtext, bei dem jeder Buchstabe abhängig von seiner Position im Text verschlüsselt wurde.
Die Verschlüsselungsstärke hängt direkt von der Schlüsselgröße ab. Die DES-56-Bit-Schlüssellänge ist in Anbetracht der Rechenleistung moderner Computer viel zu klein. Deshalb hat das National Institute of Standards and Technology (NIST) im Jahr 1997 eine Initiative angekündigt, um einen Nachfolger für DES zu wählen. Als Ersatz für DES wurde dann im Jahr 2001 der Advanced Encryption Standard (AES) bestimmt.
Der Data Encryption Standard (FIPS 46-3) wurde offiziell im Mai 2005 zurückgenommen, obwohl eine Variante von DES – der Triple DES (3DES) – bis 2030 für sensible Informationen der US-Regierung genehmigt ist. 3DES führt drei Iterationen des DES-Algorithmus aus. Wenn die Keying-Option Nummer eins gewählt wird, wird jedes Mal ein anderer Schlüssel verwendet, um die Schlüssellänge auf 168 Bit zu erhöhen. Doch aufgrund der Wahrscheinlichkeit eines Meet-in-the-Middle-Angriffs ist die effektive Sicherheit nur 112 Bit. 3DES-Verschlüsselung ist außerdem langsamer als normales DES.
Obwohl der Data Encryption Standard das Ende seiner Lebensdauer erreicht hat, ist sein Nutzen nicht zu unterschätzen. Er hat wichtige kryptographische Aspekte initiiert, deren Studium angestoßen und die Entwicklung neuer Verschlüsselungsalgorithmen gefördert. Bis DES war Kryptographie eine dunkle Kunst, die beschränkt war auf die Geheimdienste von Militär und Regierung. Der offene Charakter von DES sprach Wissenschaftler, Mathematiker und alle an, die Interesse an Sicherheitsfragen hatten.
Permutationen sind spezielle Transpositionen, die wir bereits in der Einführungsphase kennengelernt haben. Hier ein Beispiel:
Auf den Klartext 10110110 soll die Permutation (7, 1, 5, 3, 8, 2, 4, 6) angewendet werden. Das bedeutet: An Position 1 des Geheimtextes steht das Zeichen, das vorher an Position 2 des Klartextes stand; an Position 2 steht das Zeichen von Position 6; an Position 3 das Zeichen von Position 4 – und so weiter.
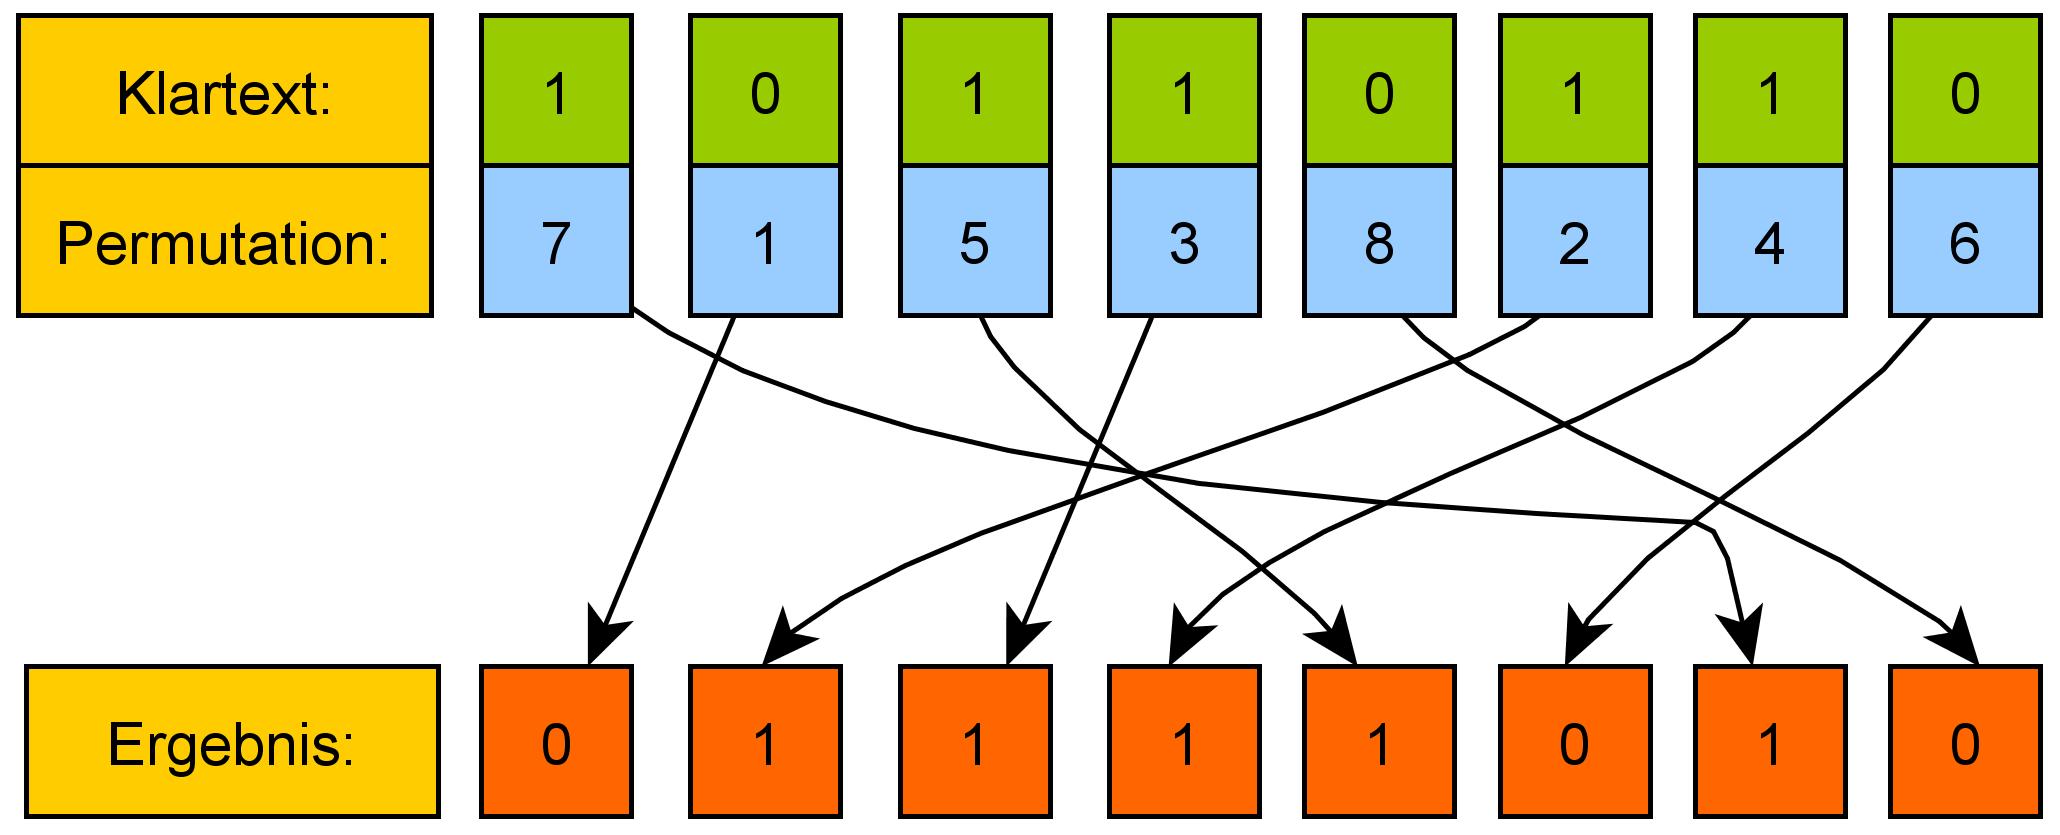
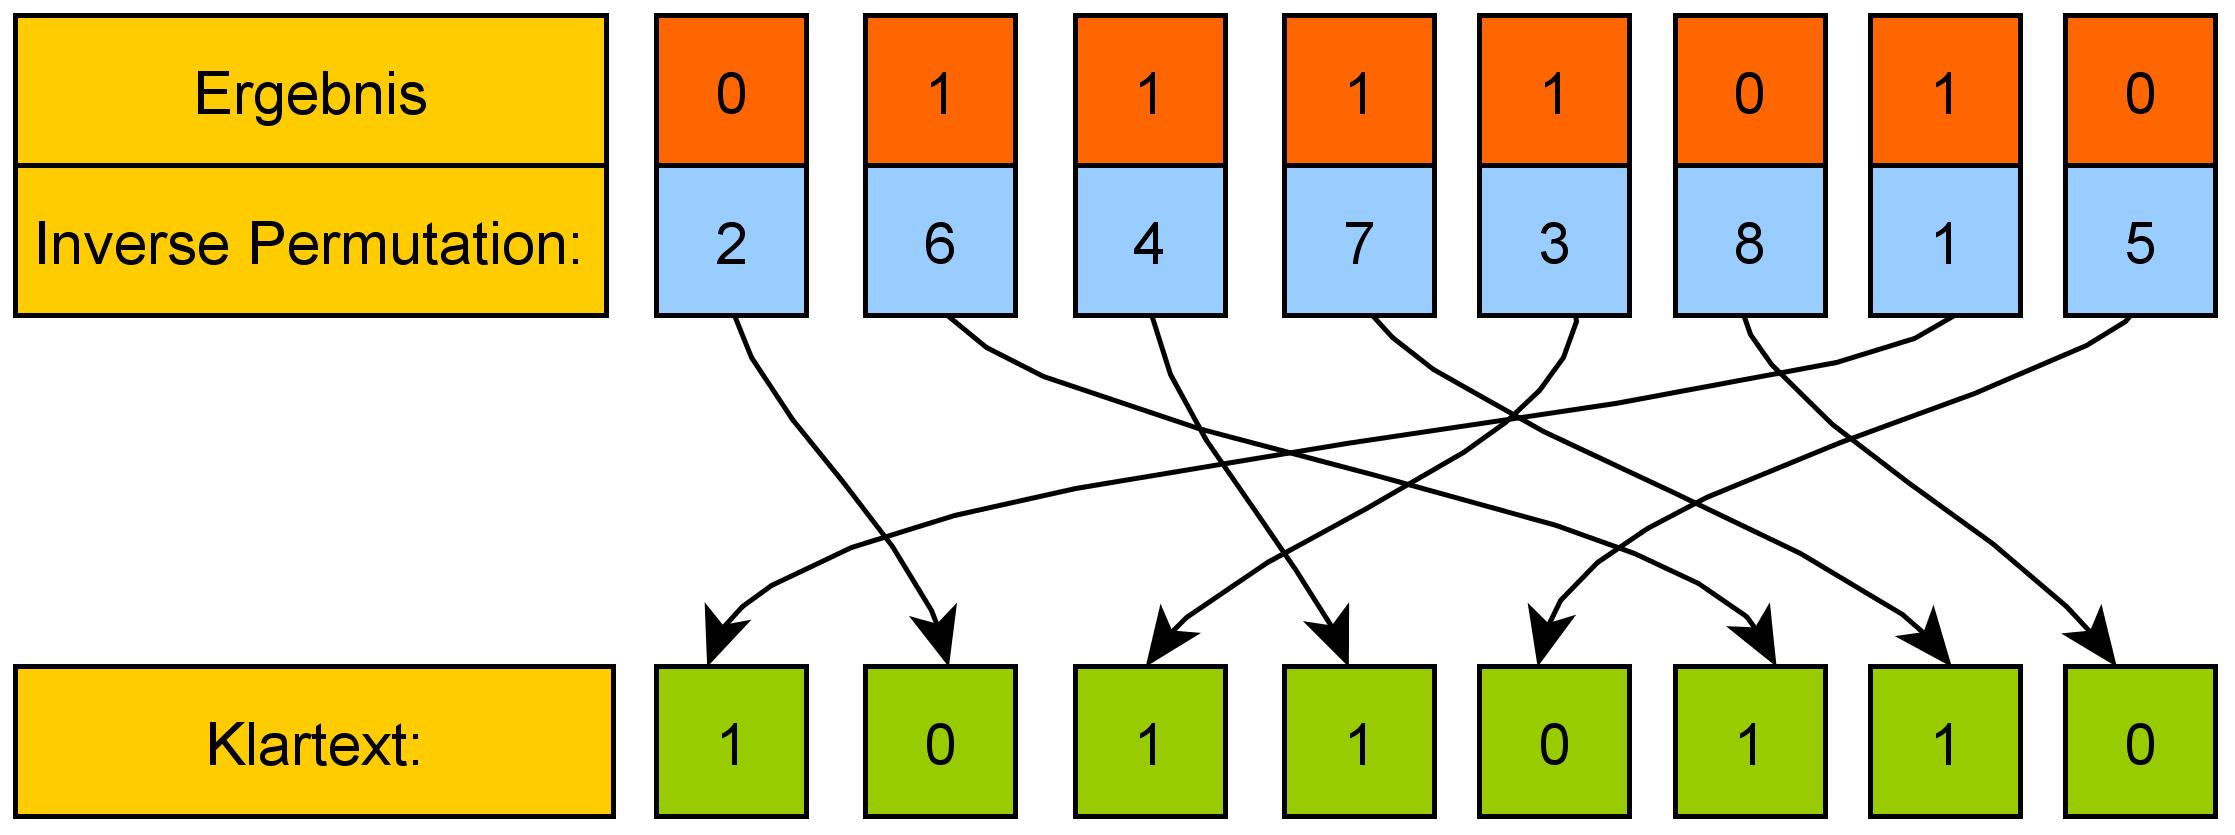
Möchte man eine Permutation rückgängig machen, wendet man die inverse Permutation auf das Ergebnis an. Die inverse Permutation leitet man wie folgt her: Wir wissen, dass in der Permutationsvorschrift an der 2. Stelle die 1 steht, also muss das 1. Zeichen des Geheimtextes an die 2. Position zurückgeführt werden. Wir wissen aus der Permutationsvorschrift, dass an der 6. Position die 2 steht, also muss das Zeichen an der 2. Position im Geheimtext an die 6. Position getauscht werden. Führt man dies für alle Positionen durch, ergibt sich als inverse Permutation: (2, 6, 4, 7, 3, 8, 1, 5).
Wir betrachten nun eine vereinfachte Version des DES. Anstelle von einem 64-Bit-Block verschlüsseln wir einen 8-Bit-Block. Die Verschlüsselungsfunktion besteht im Folgenden aus einer Permutation und einer XOR-Verschlüsselung, die sich aus einem 8-Bit-Schlüssel ergibt.
Insgesamt wird die Verschlüsselung in zwei Runden durchgeführt. Der Unterschied in beiden Runden ist die jeweilige XOR-Verschlüsselung. In der ersten Runde wird mit den Zeichen 2, 4, 6 und 8 des Schlüssels, also den Zeichen an den geraden Positionen und in der zweiten Runde mit den Zeichen 1, 3, 5 und 7, also den Zeichen an den ungeraden Positionen des Schlüssels, XOR-verschlüsselt. Wenn zum Beispiel der Schlüssel 11010001 ist, dann wird bei der Verschlüsselungsfunktion in der ersten Runde mit 1101 und in der zweiten Runde mit 1000 XOR-verschlüsselt.
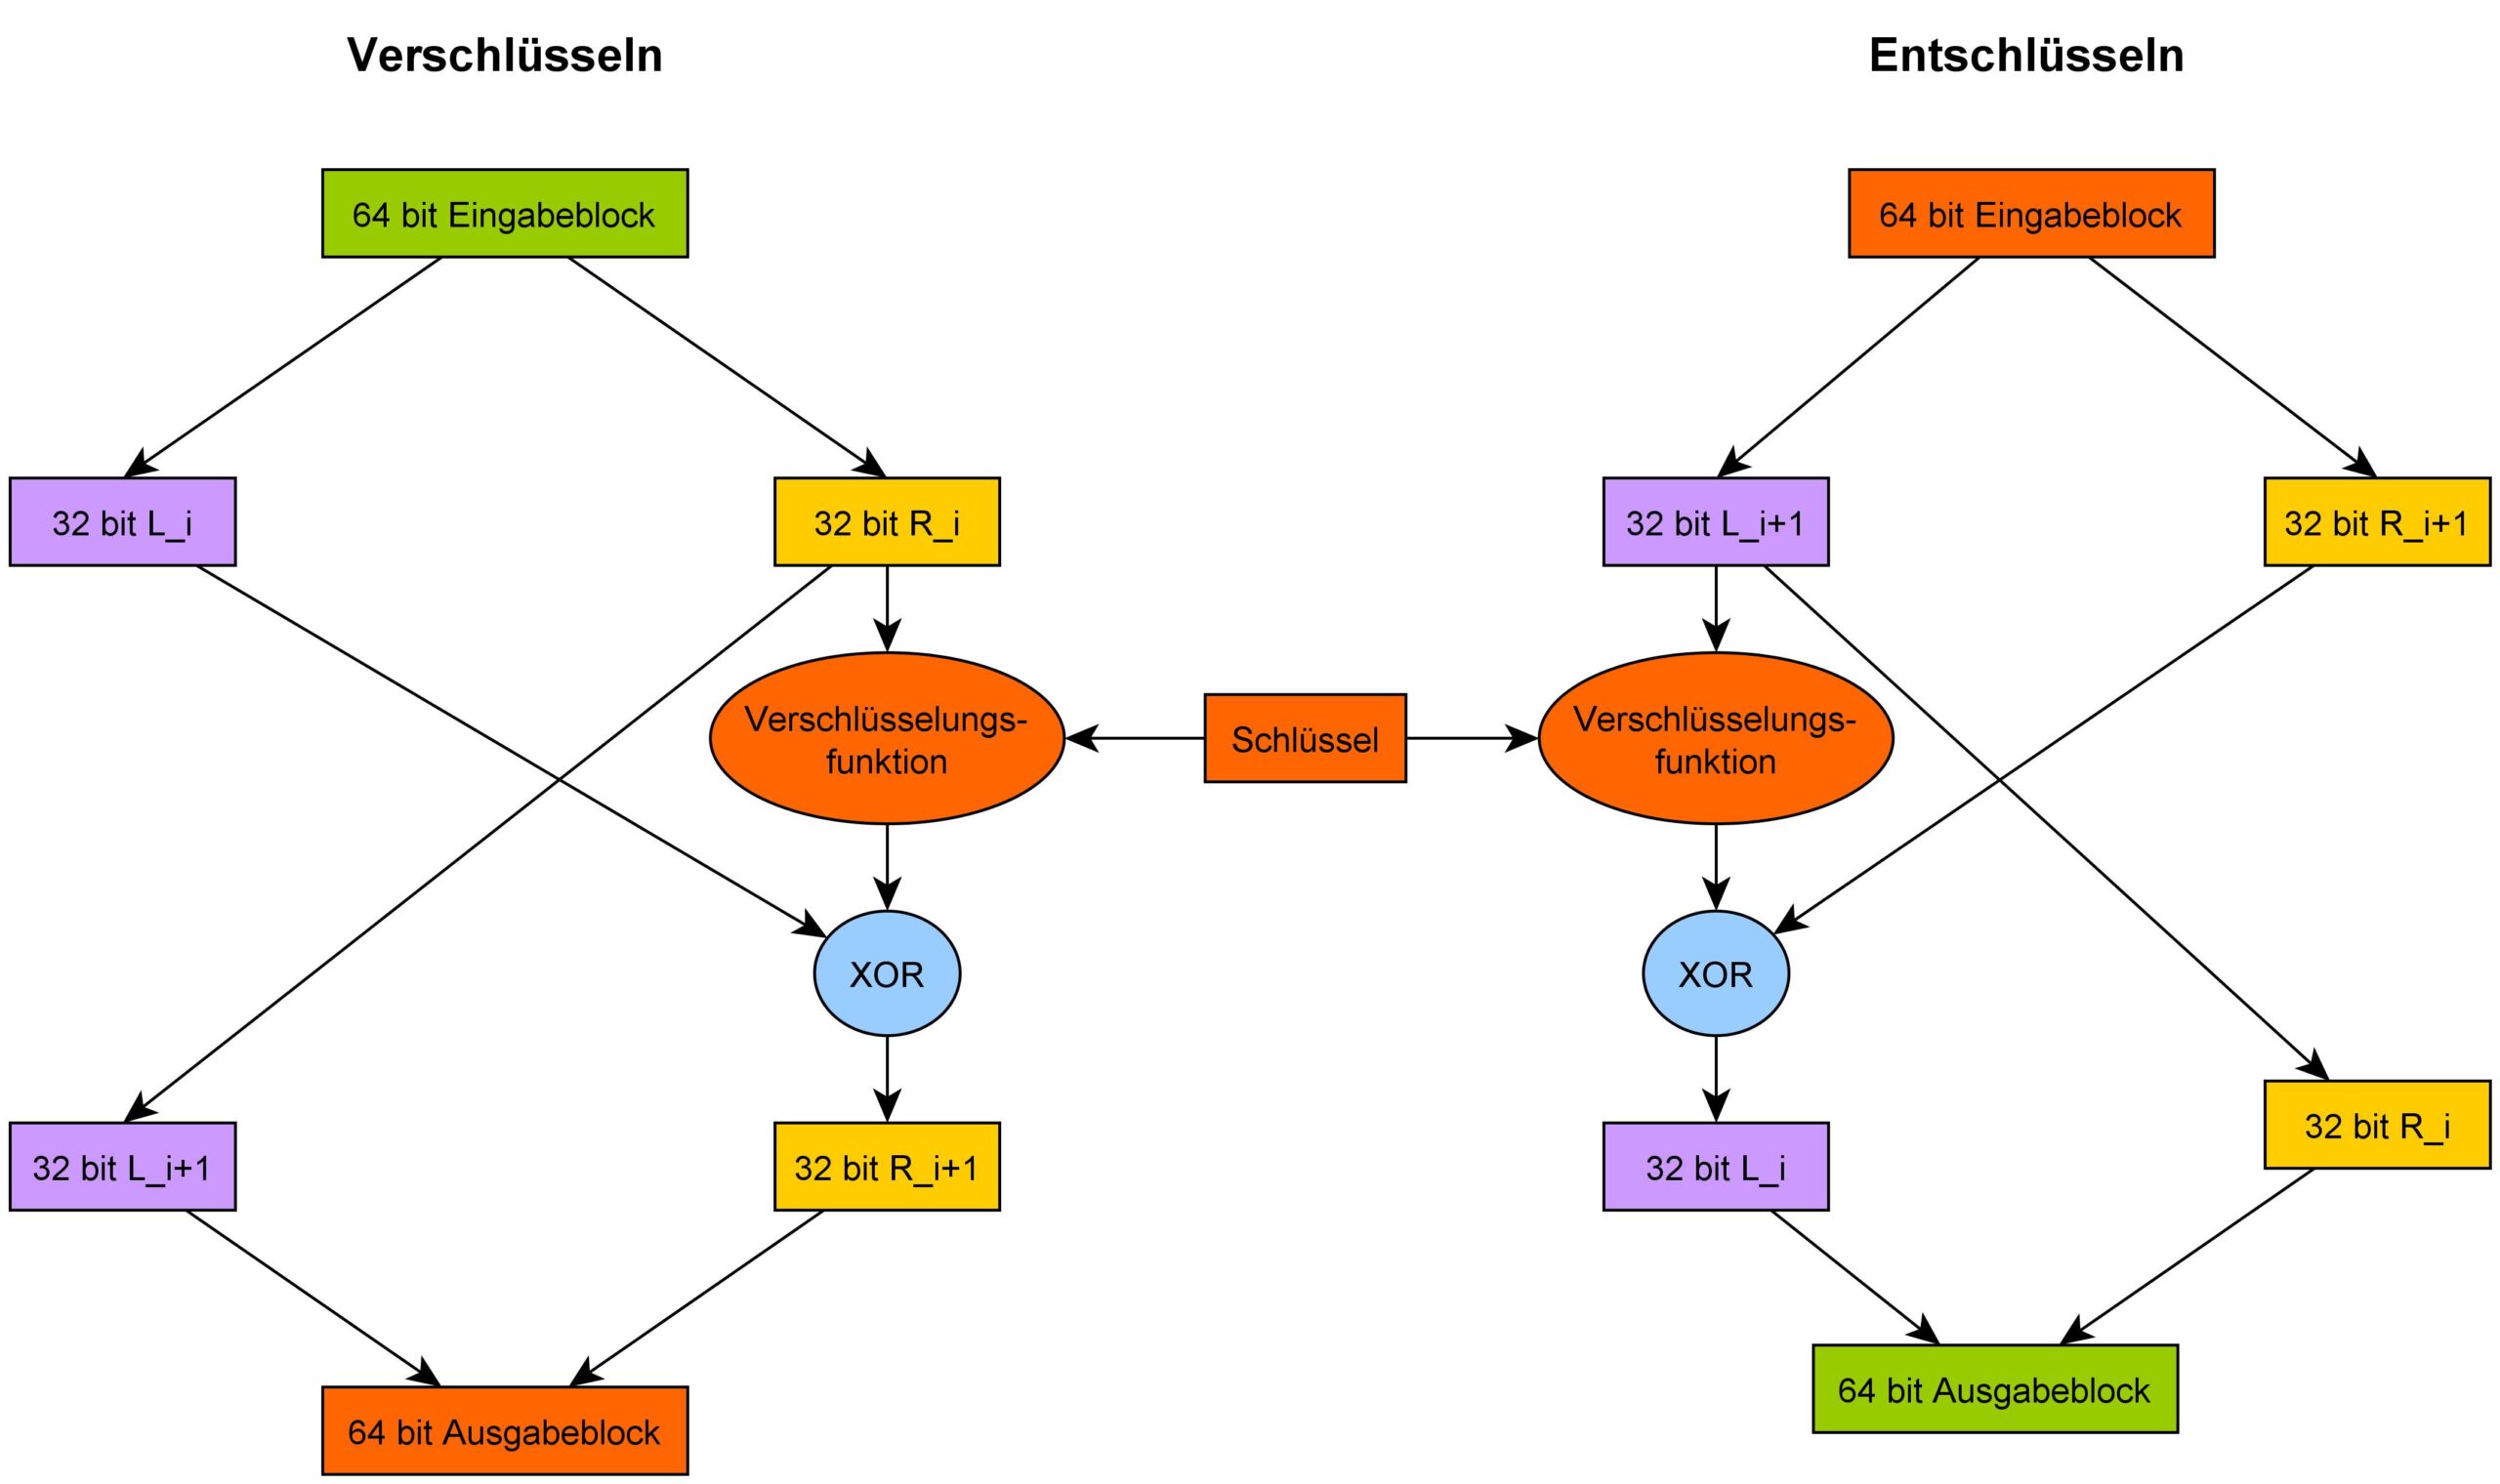
Beispiel einer Ver- und Entschlüsselung mit dem vereinfachten DES
Zu verschlüsseln ist der Klartext 10110011 mit dem Schlüssel 10101110. Die Verschlüsselung hat zwei Runden. In beiden Runden wird während des Anwendens der Verschlüsselungsfunktion zunächst die rechte Teilfolge Ri mit der Permutation (2,3,4,1) permutiert. Anschließend erfolgt in der ersten Runde eine XOR-Verschlüsselung mit den Schlüsselpositionen 2, 4, 6 und 8 und in der zweiten Runde mit 1, 3, 5 und 7.
| Klartext | 1 | 0 | 1 | 1 | 0 | 0 | 1 | 1 |
|---|---|---|---|---|---|---|---|---|
| Schlüssel | 1 | 0 | 1 | 0 | 1 | 1 | 1 | 0 |
| L0 | 1 | 0 | 1 | 1 | S2468 | 0 | 0 | 1 | 0 |
|---|---|---|---|---|---|---|---|---|---|
| R0 | 0 | 0 | 1 | 1 | S1357 | 1 | 1 | 1 | 1 |
Verschlüsseln – Runde 1
Schritt 1 (Aufteilung): L0 = 1011 und R0 = 0011
Schritt 2 (Verschlüsselungsfunktion anwenden):
Permutation (2,3,4,1) mit R0 durchführen und das Ergebnis mit S2468 XOR-verschlüsseln:
| R0 | 0 | 0 | 1 | 1 |
|---|---|---|---|---|
| Permutation | 2 | 3 | 4 | 1 |
| R0p | 1 | 0 | 0 | 1 |
| R0p | 1 | 0 | 0 | 1 |
|---|---|---|---|---|
| S2468 | 0 | 0 | 1 | 0 |
| R0p ⊕ S2468 | 1 | 0 | 1 | 1 |
Schritt 3 (XOR von R0p ⊕ S2468 mit L0):
| R0p ⊕ S2468 | 1 | 0 | 1 | 1 |
|---|---|---|---|---|
| L0 | 1 | 0 | 1 | 1 |
| R1 | 0 | 0 | 0 | 0 |
Schritt 4 (L1 = R0): L1 = R0 = 0011
Also ergibt sich als Ergebnis nach der ersten Runde:
Verschlüsseln – Runde 2
Schritt 1 (Aufteilung): L1 = 0011 und R1 = 0000
Schritt 2 (Verschlüsselungsfunktion anwenden):
Permutation (2,3,4,1) mit R1 durchführen und das Ergebnis mit S1357 XOR-verschlüsseln:
| R1 | 0 | 0 | 0 | 0 |
|---|---|---|---|---|
| Permutation | 2 | 3 | 4 | 1 |
| R1p | 0 | 0 | 0 | 0 |
| R1p | 0 | 0 | 0 | 0 |
|---|---|---|---|---|
| S1357 | 1 | 1 | 1 | 1 |
| R1p ⊕ S1357 | 1 | 1 | 1 | 1 |
Schritt 3 (XOR von R1p ⊕ S1357 mit L1):
| R1p ⊕ S1357 | 1 | 1 | 1 | 1 |
|---|---|---|---|---|
| L1 | 0 | 0 | 1 | 1 |
| R2 | 1 | 1 | 0 | 0 |
Schritt 4 (L2 = R1): L2 = R1 = 0000
Also ergibt sich als Ergebnis nach der zweiten Runde:
Entschlüsseln – Runde 1
Schritt 1 (Aufteilung): L2 = 0000 und R2 = 1100
Schritt 2 (Verschlüsselungsfunktion anwenden):
Permutation (2,3,4,1) mit L2 durchführen und das Ergebnis mit S1357 XOR-verschlüsseln:
| L2 | 0 | 0 | 0 | 0 |
|---|---|---|---|---|
| Permutation | 2 | 3 | 4 | 1 |
| L2p | 0 | 0 | 0 | 0 |
| L2p | 0 | 0 | 0 | 0 |
|---|---|---|---|---|
| S1357 | 1 | 1 | 1 | 1 |
| L2p ⊕ S1357 | 1 | 1 | 1 | 1 |
Schritt 3 (XOR von L2p ⊕ S1357 mit R2):
| L2p ⊕ S1357 | 1 | 1 | 1 | 1 |
|---|---|---|---|---|
| R2 | 1 | 1 | 0 | 0 |
| L1 | 0 | 0 | 1 | 1 |
Schritt 4 (R1 = L2): R1 = L2 = 0000
Also ergibt sich als Ergebnis nach der ersten Entschlüsselungsrunde:
Entschlüsseln – Runde 2
Schritt 1 (Aufteilung): L1 = 0011 und R1 = 0000
Schritt 2 (Verschlüsselungsfunktion anwenden):
Permutation (2,3,4,1) mit L1 durchführen und das Ergebnis mit S2468 XOR-verschlüsseln:
| L1 | 0 | 0 | 1 | 1 |
|---|---|---|---|---|
| Permutation | 2 | 3 | 4 | 1 |
| L1p | 1 | 0 | 0 | 1 |
| L1p | 1 | 0 | 0 | 1 |
|---|---|---|---|---|
| S2468 | 0 | 0 | 1 | 0 |
| L1p ⊕ S2468 | 1 | 0 | 1 | 1 |
Schritt 3 (XOR von L1p ⊕ S2468 mit R1):
| L1p ⊕ S2468 | 1 | 0 | 1 | 1 |
|---|---|---|---|---|
| R1 | 0 | 0 | 0 | 0 |
| L0 | 1 | 0 | 1 | 1 |
Schritt 4 (R0 = L1): R0 = L1 = 0011
Das Ergebnis nach der zweiten Entschlüsselungsrunde ist der ursprüngliche Klartext:
Es soll die 8-Bit-Klartextfolge 1 0 1 1 0 0 1 1 mit dem vereinfachten DES chiffriert werden. Arbeiten Sie die Teilaufgaben arbeitsteilig in Ihrer Partnergruppe ab und dokumentieren Sie jeden Zwischenschritt.
Wählen Sie einen beliebigen, jeweils unterschiedlichen 8-Bit-Schlüssel. Jede Person in der Gruppe verschlüsselt anschließend mit ihrem eigenen Schlüssel.
Teilen Sie Ihre 8-Bit-Folge in zwei Hälften L0 und R0 auf. Wenden Sie dann die Verschlüsselungsfunktion auf R0 an:
- Permutieren Sie R0 mit der Permutation
(2, 3, 1, 4). Dies ergibt R0p. - Verschlüsseln Sie R0p mit XOR unter Verwendung der Zeichen an den Positionen 2, 4, 6 und 8 Ihres Schlüssels.
Die Permutation gibt an, an welche neue Position jedes Zeichen von seiner alten Position wandert. Das Zeichen an alter Position 1 wandert an neue Position 2, das Zeichen an alter Position 2 an neue Position 3, usw.
Schreiben Sie sich eine kleine Tabelle: Alte Position (1–4), Zeichen, neue Position (laut Permutation). Sortieren Sie anschließend nach der neuen Position, um R0p abzulesen.
Beim XOR gilt: gleiche Bits ergeben 0, unterschiedliche Bits ergeben 1. Schreiben Sie R0p und die vier Schlüsselzeichen (Position 2, 4, 6, 8) untereinander und verrechnen Sie Stelle für Stelle.
Verschlüsseln Sie das Ergebnis aus b) mit XOR und der linken Hälfte L0 der Klartextfolge. Das Ergebnis ist die rechte Hälfte R1 für den zweiten Durchgang.
Die neue linke Hälfte L1 ist die ursprüngliche rechte Hälfte R0 der Ausgangsbitfolge – hier ist also keine Berechnung nötig, nur die Übernahme des Werts.
Wiederholen Sie die Schritte b) bis d) mit L1 und R1. Wählen Sie diesmal während der Verschlüsselungsfunktion die Zeichen an den Positionen 1, 3, 5 und 7 Ihres Schlüssels (ungerade Positionen).
Die Permutation (2, 3, 1, 4) wird erneut auf R1 angewendet – nur der Teilschlüssel ändert sich (jetzt Position 1, 3, 5, 7 statt 2, 4, 6, 8).
Nach Runde 2 erhalten Sie L2 und R2. Der Geheimtext ist die Aneinanderreihung L2R2 (8 Bit).
Tauschen Sie Ihr Ergebnis zusammen mit Ihrem gewählten Schlüssel mit Ihrem Nachbarn. Entschlüsseln Sie anschließend den Geheimtext der anderen Person mithilfe der grafischen Darstellung des DES (siehe Abbildung oben) – führen Sie die Runden in umgekehrter Reihenfolge durch.
Da XOR selbstinvers ist (zweimal mit demselben Wert XOR-verschlüsselt ergibt wieder den Ausgangswert), lässt sich jede Runde durch erneutes Anwenden derselben Operationen in umgekehrter Reihenfolge rückgängig machen.
Starten Sie mit L2 und R2 des Geheimtextes. Da L2 = R1, kennen Sie sofort R1. Verschlüsseln Sie R1 wie in b)/e) (Permutation + XOR mit dem Runde-2-Teilschlüssel) und verrechnen Sie das Ergebnis per XOR mit R2 – das ergibt L1 = R0. Anschließend wiederholen Sie das Vorgehen für Runde 1, um L0 zu erhalten.
(Zusatz) Wiederholen Sie die Aufgabe mit einer selbst gewählten Klartextfolge, einem selbst gewählten Schlüssel und selbst gewählten Permutationen.
🎉 Alle Teilaufgaben bearbeitet!
Vergleichen Sie Ihr Vorgehen mit dem folgenden durchgerechneten Beispiel (Schlüssel 11010001).
Ausgangswerte: Klartext 1 0 1 1 0 0 1 1 → L0 = 1011, R0 = 0011. Schlüssel: 11010001 → Runde-1-Teilschlüssel 1101 (Position 2,4,6,8), Runde-2-Teilschlüssel 1000 (Position 1,3,5,7).
Runde 1
| Schritt | Rechnung | Ergebnis |
|---|---|---|
| Permutation (2,3,1,4) auf R0 | 0011 → R0p | 1001 |
| XOR mit Teilschlüssel 1101 | 1001 ⊕ 1101 | 0100 |
| XOR mit L0 = 1011 | 0100 ⊕ 1011 | R1 = 1111 |
| L1 = R0 | – | L1 = 0011 |
Runde 2
| Schritt | Rechnung | Ergebnis |
|---|---|---|
| Permutation (2,3,1,4) auf R1 | 1111 → R1p | 1111 |
| XOR mit Teilschlüssel 1000 | 1111 ⊕ 1000 | 0111 |
| XOR mit L1 = 0011 | 0111 ⊕ 0011 | R2 = 0100 |
| L2 = R1 | – | L2 = 1111 |
Geheimtext (L2 R2): 1111 0100
⚠ Da jede Gruppe einen anderen Schlüssel gewählt hat, wird Ihr Ergebnis von diesem Beispiel abweichen – das Rechenschema bleibt aber identisch. Nutzen Sie diese Musterlösung, um Ihre eigene Rechnung Schritt für Schritt zu überprüfen.
Erinnern Sie sich an den Ablauf des DES (siehe Abbildung oben). Verschaffen Sie sich zunächst gemeinsam einen Überblick zu den notwendigen Operationen, die zur algorithmischen Umsetzung des Verschlüsselns notwendig sind. Sie benötigen hierfür das Grundgerüst des Programms CryptoClass.
Diskutieren Sie gemeinsam, welche Bausteine (Operationen) für die Umsetzung des vereinfachten DES notwendig sind: eine XOR-Operation, eine Permutations-Erzeugung, eine Anwendung der Permutation sowie eine Operation, die eine komplette Runde durchführt.
CryptoClass erhalten Sie über den von Ihrer Lehrkraft bereitgestellten Link.Wählen Sie nun Ihr Anforderungsniveau für die weitere Bearbeitung aus:
Sie betrachten nur die reduzierte Variante von DES mit einer Klartext- und Schlüssellänge von 8 Bit. Bearbeiten Sie die folgenden Teilprobleme in beliebiger Reihenfolge.
Vervollständigen Sie im Programm CryptoClass die Operation xor(String s, String k), welche eine Zeichenkette s mit dem Schlüssel k XOR-verschlüsselt und das Ergebnis als Zeichenkette zurückgibt.
Erläutern Sie auch, weshalb es keine Operation zum Entschlüsseln geben muss.
Vervollständigen Sie im Programm CryptoClass die Operation permutationErstellen(int k), welche eine zufällige Permutation der Länge k erzeugt und als Ganzzahlreihung zurückgibt.
Vervollständigen Sie im Programm CryptoClass die Operation permutationVer(String s, int[] p), welche eine übergebene Zeichenkette s mit einer als Ganzzahlreihung übergebenen Permutation p und der passenden Periode verschlüsselt und das Ergebnis als Zeichenkette zurückgibt. Sie können davon ausgehen, dass die Länge von s ein Vielfaches der Länge von p ist.
Implementieren Sie im Programm CryptoClass eine Operation desVer(String s, String k, int[] p), welche eine übergebene Zeichenkette s mit dem Schlüssel k und der Permutation p eine Runde nach dem DES verschlüsselt. Integrieren Sie eine übersichtliche Konsolenausgabe, um die einzelnen Schritte zu verfolgen. Nutzen Sie hierfür die Operationen permutationVer und xor.
XOR ist selbstinvers: a ⊕ b ⊕ b = a. Ruft man
xor also einfach ein zweites Mal mit demselben Schlüssel auf, erhält man wieder den Ausgangstext – eine eigene Entschlüsselungsmethode ist daher überflüssig.Erzeugen Sie eine Liste mit den Zahlen 1 bis k und mischen Sie sie zufällig (z. B. mit
Collections.shuffle in Java oder einem eigenen Fisher-Yates-Algorithmus).🎉 Alle Teilprobleme bearbeitet!
Warum keine Entschlüsselungs-Operation nötig ist: Da XOR selbstinvers ist, entschlüsselt derselbe Aufruf von xor(geheimtext, schluessel) den Text wieder – Ver- und Entschlüsselung nutzen also dieselbe Methode.
public class CryptoClass {

    // XOR-Verschlüsselung zweier gleich langer Bitfolgen
    public String xor(String s, String k) {
        StringBuilder ergebnis = new StringBuilder();
        for (int i = 0; i < s.length(); i++) {
            char bitS = s.charAt(i);
            char bitK = k.charAt(i % k.length());
            ergebnis.append(bitS == bitK ? '0' : '1');
        }
        return ergebnis.toString();
    }

    // Erzeugt eine zufällige Permutation der Länge k (Werte 1..k)
    public int[] permutationErstellen(int k) {
        int[] p = new int[k];
        for (int i = 0; i < k; i++) p[i] = i + 1;
        Random zufall = new Random();
        for (int i = k - 1; i > 0; i--) {           // Fisher-Yates-Shuffle
            int j = zufall.nextInt(i + 1);
            int tausch = p[i]; p[i] = p[j]; p[j] = tausch;
        }
        return p;
    }

    // Wendet Permutation p blockweise auf s an (alte Position i -> neue Position p[i])
    public String permutationVer(String s, int[] p) {
        int periode = p.length;
        char[] ergebnis = new char[s.length()];
        for (int block = 0; block < s.length() / periode; block++) {
            for (int i = 0; i < periode; i++) {
                int altePos = block * periode + i;
                int neuePos = block * periode + (p[i] - 1);
                ergebnis[neuePos] = s.charAt(altePos);
            }
        }
        return new String(ergebnis);
    }

    // Eine DES-Runde: Permutation + XOR
    public String desVer(String s, String k, int[] p) {
        System.out.println("Eingabe:            " + s);
        String permutiert = permutationVer(s, p);
        System.out.println("Nach Permutation:    " + permutiert);
        String verschluesselt = xor(permutiert, k);
        System.out.println("Nach XOR (Schlüssel " + k + "): " + verschluesselt);
        return verschluesselt;
    }
}Sie können selbst entscheiden, ob Sie die reduzierte Variante von DES mit 8 Bit oder die Variante mit 64 Bit Klartext- und Schlüssellänge umsetzen. Zusätzlich zur Verschlüsselung soll auch die Entschlüsselung implementiert werden.
Entwerfen und implementieren Sie die Operationen xor(String s, String k), permutationErstellen(int k), permutationVer(String s, int[] p) sowie desVer(String s, String k, int[] p) in beliebiger Reihenfolge (Beschreibung siehe Grundkurs-Tab). Erläutern Sie zusätzlich, weshalb es keine Operation zum Entschlüsseln für xor geben muss.
Implementieren Sie im Programm CryptoClass eine Operation permutationEnt(String s, int[] p), welche eine übergebene Zeichenkette s mit einer Permutation p und der passenden Periode entschlüsselt und das Ergebnis als Zeichenkette zurückgibt.
Bei der Verschlüsselung gilt: altePos i → neue Position p[i]. Bei der Entschlüsselung ist die neue Position (= Position im Geheimtext) bekannt, die alte Position wird gesucht. Sie müssen also für jede Position im Geheimtext das passende i mit p[i] = Position finden.
Sie können
permutationVer nahezu unverändert wiederverwenden, wenn Sie statt p die inverse Permutation p⁻¹ übergeben. Berechnen Sie dazu vor dem Aufruf einmalig p⁻¹ mit p⁻¹[p[i]-1] = i+1.Implementieren Sie im Programm CryptoClass eine Operation desEnt(String s, String k, int[] p), welche eine übergebene Zeichenkette s mit dem Schlüssel k und der Permutation p eine Runde nach dem DES entschlüsselt. Integrieren Sie auch hier eine übersichtliche Konsolenausgabe. Nutzen Sie permutationEnt und xor.
🎉 Alle Teilprobleme bearbeitet!
Teil b) ist identisch zur Musterlösung im Grundkurs-Tab (xor, permutationErstellen, permutationVer, desVer). Ergänzend die Teile c) und d):
    // Kehrt die Permutation p blockweise um (Entschlüsselung der Transposition)
    public String permutationEnt(String s, int[] p) {
        int periode = p.length;
        char[] ergebnis = new char[s.length()];
        for (int block = 0; block < s.length() / periode; block++) {
            for (int i = 0; i < periode; i++) {
                int altePos = block * periode + i;
                int neuePos = block * periode + (p[i] - 1);
                // Umkehrung: Zeichen von neuePos zurück an altePos
                ergebnis[altePos] = s.charAt(neuePos);
            }
        }
        return new String(ergebnis);
    }

    // Eine DES-Runde entschlüsseln: erst XOR rückgängig machen, dann Permutation umkehren
    public String desEnt(String s, String k, int[] p) {
        System.out.println("Geheimtext:          " + s);
        String entschluesselt = xor(s, k);              // XOR ist selbstinvers
        System.out.println("Nach XOR (Schlüssel " + k + "): " + entschluesselt);
        String klartext = permutationEnt(entschluesselt, p);
        System.out.println("Nach inverser Permutation: " + klartext);
        return klartext;
    }
Da beim vereinfachten DES pro Runde zuerst permutiert und dann XOR-verschlüsselt wird, müssen beim Entschlüsseln die Operationen in umgekehrter Reihenfolge rückgängig gemacht werden: zuerst XOR (selbstinvers), dann die inverse Permutation.
eA – optional. Ein Blockverschlüsselungsverfahren mit mehreren Verschlüsselungsrunden funktioniert wie folgt:
- Ein 256-Bit-Schlüssel
keywird zufällig erzeugt und in eine linke und eine rechte Teilhälfte aufgeteilt (key1undkey2). Für alle ungeraden Runden (1, 3, 5, …) wirdkey1, für alle geraden Runden (2, 4, 6, …) wirdkey2genutzt. - Der Klartext
ktbesteht aus 256 Bit und wird zu Beginn jeder Runde in eine linke und rechte Teilhälfte aufgeteilt (ktLundktR). - In jeder Runde wird das Ergebnis der vorherigen Runde als neuer Klartext genutzt.
Ablauf einer Verschlüsselungsrunde:
- Klartext und Schlüssel in 2 gleich große Blöcke aufteilen.
- Rechte Klartexthälfte mit dem entsprechenden Schlüssel XOR-verschlüsseln.
- Ergebnis aus Schritt 2 um eine Position nach rechts rotieren (das erste Zeichen wird das zweite usw., das letzte Zeichen wird das erste).
- Ergebnis aus Schritt 3 mit der linken Klartexthälfte XOR-verschlüsseln.
- Ergebnis nach einer Runde neu zusammensetzen.
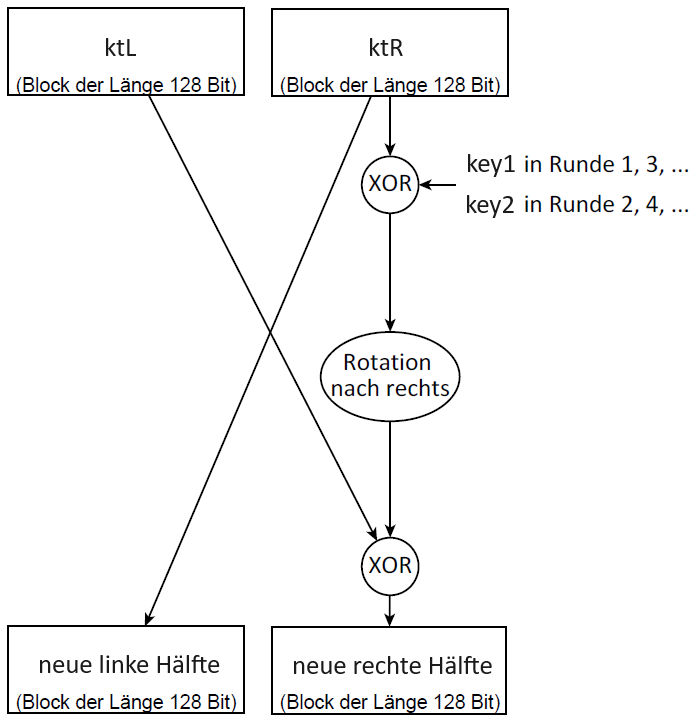
Die Operation rundenVer(int[] kt, int[] key, int n) ist als Struktogramm gegeben; xor(int[] a, int[] b) führt die XOR-Verschlüsselung zweier Reihungen durch, rotiere(int[] a) führt die in Schritt 3 beschriebene Rotation durch.
Analysieren Sie die Funktionsweise der Operation rundenVer. Gehen Sie hierbei auch auf die Anweisungen „gib kt zurück" und „gib rundenVer(gt, key, n-1) zurück" ein.
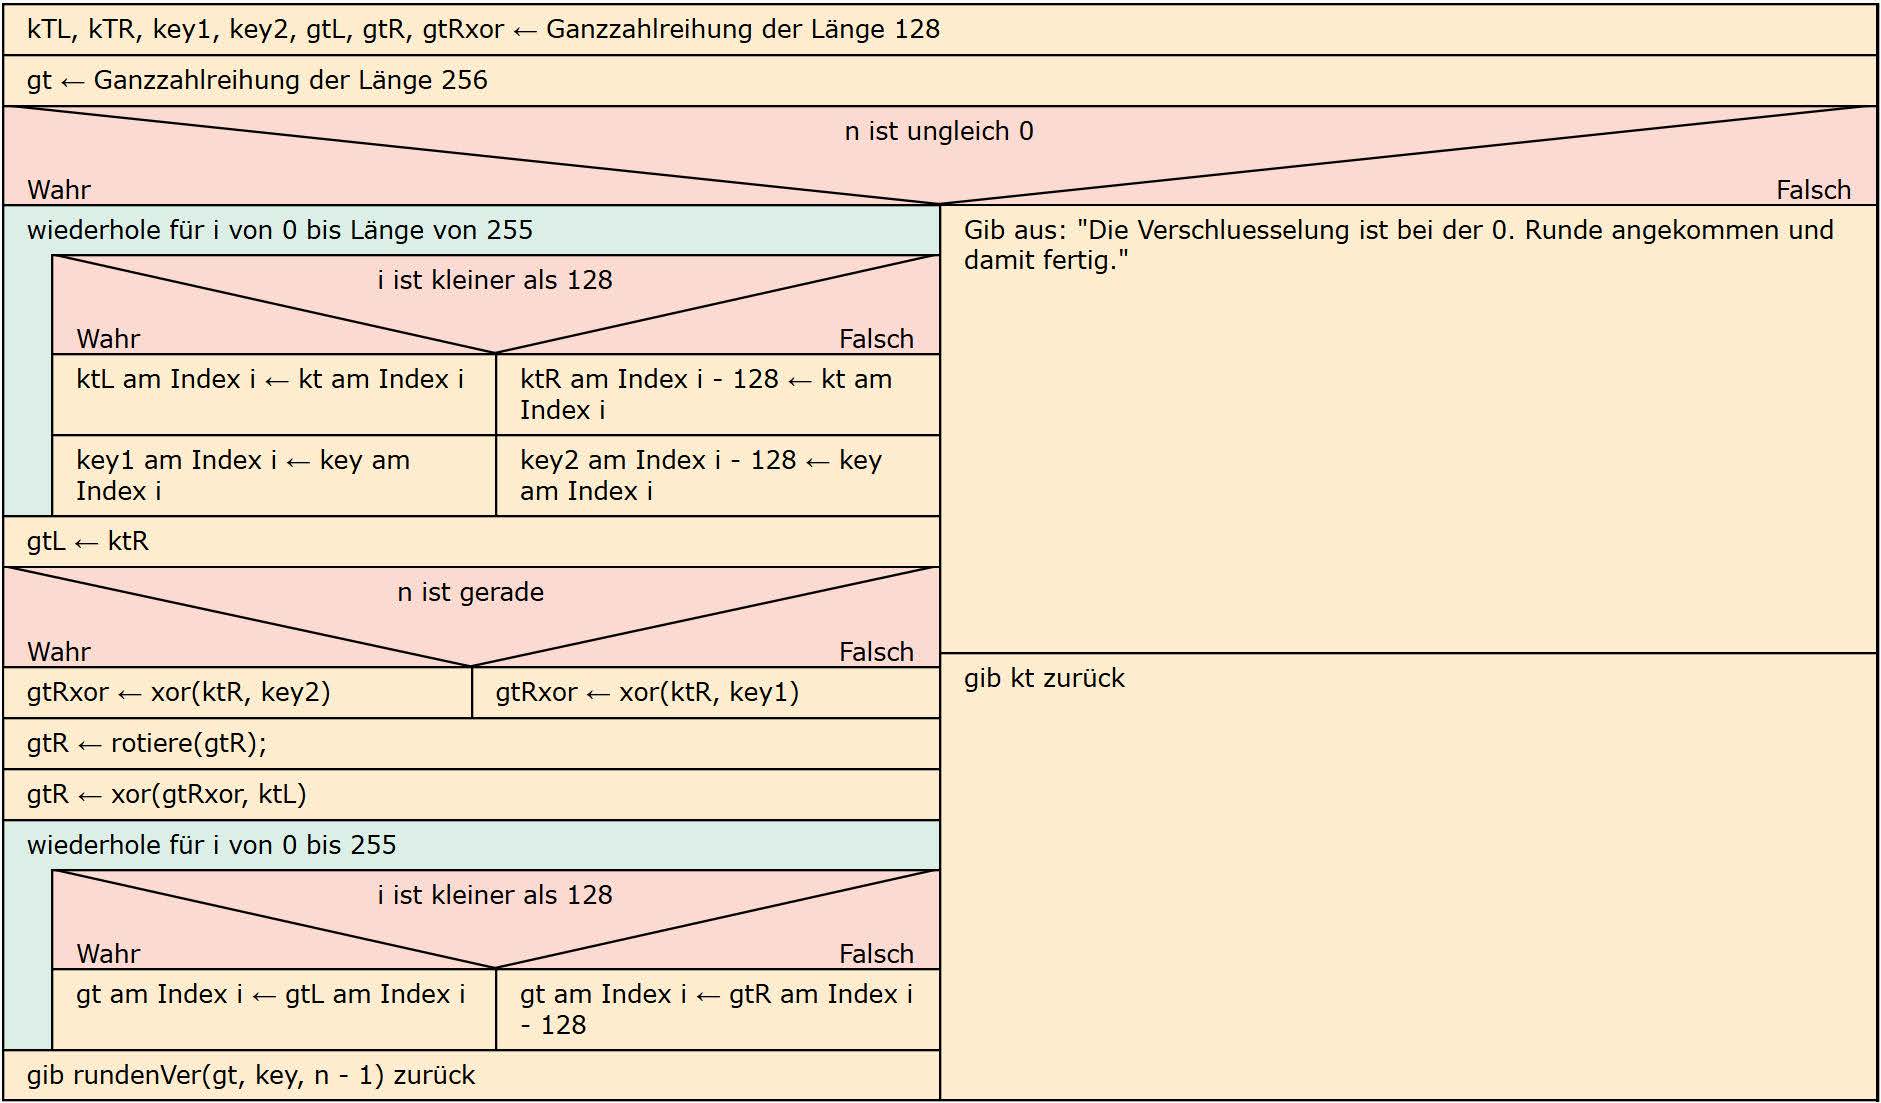
rundenVer ruft sich innerhalb der eigenen Definition selbst wieder auf (mit n-1 statt n) – das ist eine rekursive Funktion.Was passiert, wenn
n = 0 ist? In diesem Fall wird direkt kt zurückgegeben, ohne eine weitere Runde durchzuführen – das ist der Abbruch der Rekursion (Basisfall). Ohne diesen Fall würde sich die Funktion unendlich oft selbst aufrufen.Ist
n > 0, wird zunächst eine Runde durchgeführt (Ergebnis gt) und anschließend rundenVer(gt, key, n-1) aufgerufen – also dieselbe Funktion mit dem Ergebnis der aktuellen Runde als neuem Klartext und einer Runde weniger. Nach genau n Aufrufen ist n = 0 erreicht und die Rekursion endet.Implementieren Sie ein Programm Runden256, in dem eine Ganzzahlreihung kt der Größe 256 und eine zweite Ganzzahlreihung key der Größe 256 mit zufälligen Werten (0 oder 1) erstellt werden.
Implementieren Sie im Programm Runden256 die Operationen xor(int[] a, int[] b), rotiere(int[] a) und rundenVer(int[] kt, int[] key, int n). Testen Sie Ihre Ergebnisse anschließend.
Nutzen Sie
Arrays.copyOfRange(...), um kt und key jeweils in eine linke und eine rechte Hälfte (128 Elemente) aufzuteilen.Prüfen Sie mit
n % 2, ob die aktuelle Runde ungerade oder gerade ist, um zu entscheiden, ob key1 oder key2 verwendet wird. Achten Sie darauf, ob Ihre Rundenzählung aufsteigend oder absteigend erfolgt.Bei der Rotation um eine Position nach rechts wandert jedes Element eine Position weiter, das letzte Element an den Anfang:
ergebnis[(i+1) % laenge] = a[i].🎉 Alle Teilaufgaben bearbeitet!
Aufgabe 5a – Analyse der Rekursion
rundenVer ist eine rekursive Operation, die eine Verschlüsselungsrunde durchführt und sich danach mit dem Rundenergebnis gt und einem um 1 verringerten Rundenzähler n-1 selbst erneut aufruft. Die Anweisung „gib kt zurück" ist der Basisfall der Rekursion: Sobald n = 0 erreicht ist (also alle gewünschten Runden durchlaufen wurden), wird keine weitere Runde mehr ausgeführt, sondern direkt das aktuelle Ergebnis zurückgegeben. Ohne diesen Fall würde sich die Funktion unendlich oft aufrufen. Die Anweisung „gib rundenVer(gt, key, n-1) zurück" ist der rekursive Fall: Sie sorgt dafür, dass nach Durchführung einer Runde automatisch die nächste Runde mit dem neuen Klartext gt und einem Rundenzähler gestartet wird, der jedes Mal um 1 sinkt – nach genau n Aufrufen ist der Basisfall erreicht.
Aufgabe 5b & c – Beispielimplementierung (Java)
import java.util.Arrays;
import java.util.Random;

public class Runden256 {

    public static void main(String[] args) {
        Random zufall = new Random();
        int[] kt  = erzeugeZufallsfolge(256, zufall);
        int[] key = erzeugeZufallsfolge(256, zufall);

        int[] geheimtext = rundenVer(kt, key, 4);   // z.B. 4 Runden testen
        System.out.println("Geheimtext: " + Arrays.toString(geheimtext));
    }

    private static int[] erzeugeZufallsfolge(int laenge, Random zufall) {
        int[] folge = new int[laenge];
        for (int i = 0; i < laenge; i++) folge[i] = zufall.nextInt(2); // 0 oder 1
        return folge;
    }

    // XOR zweier gleich langer Ganzzahlreihungen (bitweise)
    public static int[] xor(int[] a, int[] b) {
        int[] ergebnis = new int[a.length];
        for (int i = 0; i < a.length; i++) {
            ergebnis[i] = (a[i] == b[i]) ? 0 : 1;
        }
        return ergebnis;
    }

    // Rotiert die Reihung um eine Position nach rechts
    public static int[] rotiere(int[] a) {
        int[] ergebnis = new int[a.length];
        for (int i = 0; i < a.length; i++) {
            ergebnis[(i + 1) % a.length] = a[i];
        }
        return ergebnis;
    }

    // Rekursive Rundenfunktion
    public static int[] rundenVer(int[] kt, int[] key, int n) {
        if (n == 0) {
            return kt;                                  // Basisfall
        }
        int haelfte = kt.length / 2;
        int[] ktL = Arrays.copyOfRange(kt, 0, haelfte);
        int[] ktR = Arrays.copyOfRange(kt, haelfte, kt.length);
        int[] keyL = Arrays.copyOfRange(key, 0, haelfte);
        int[] keyR = Arrays.copyOfRange(key, haelfte, key.length);

        // ungerade Runden (n ungerade, absteigend gezählt) -> keyL, sonst keyR
        int[] rundenSchluessel = (n % 2 != 0) ? keyL : keyR;

        int[] xorErgebnis = xor(ktR, rundenSchluessel);
        int[] rotiert      = rotiere(xorErgebnis);
        int[] neueRechte    = xor(rotiert, ktL);

        int[] gt = new int[kt.length];
        System.arraycopy(ktR, 0, gt, 0, haelfte);        // neue linke Hälfte = alte rechte Hälfte
        System.arraycopy(neueRechte, 0, gt, haelfte, haelfte);

        return rundenVer(gt, key, n - 1);                // rekursiver Fall
    }
}
⚠ Hinweis: Ob key1 (linke Hälfte) für ungerade oder gerade Runden verwendet wird, hängt davon ab, ob Ihre Rundenzählung n aufsteigend oder absteigend gezählt wird – passen Sie die Bedingung n % 2 ggf. an Ihre eigene Zählweise an.
Asymmetrische Verfahren
Probleme mit dem Schlüsseltausch
Stellen Sie sich vor, Alice und Bob möchten ein sehr sicheres Verschlüsselungsverfahren nutzen, um sich geheime Nachrichten zu schreiben.
Bevor die beiden Nachrichten versenden können, müssen sie sich auf einen gemeinsamen Schlüssel einigen. Dafür müssen sich die beiden entweder treffen oder den Schlüssel über die Post oder einen digitalen Kommunikationsweg austauschen. Letzteres ist heutzutage eher wahrscheinlich. Wenn nun die neugierige Eve erfahren hat, dass die beiden geheime Nachrichten austauschen, möchte sie unbedingt erfahren, welche Geheimnisse die beiden wohl zu bereden haben. Wie kann Eve dabei vorgehen?
Alice schickt nun eine verschlüsselte Nachricht an Bob und Eve hat die Möglichkeit, diese Nachricht abzufangen.
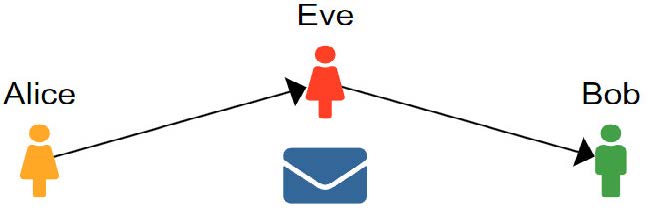
Da die Nachricht verschlüsselt und die Verschlüsselung sehr sicher ist, nützt ihr dieser Schritt nichts. Das Problem ist aber, dass Eve offenbar die Möglichkeit hat, Nachrichten abzufangen und auch weiterzuleiten. Wenn sie das mit der verschlüsselten Nachricht kann, kann sie sicher auch den Austausch des Schlüssels abfangen und weiterleiten. In der analogen Welt könnte Eve einfach die Briefe mit dem Schlüssel und der verschlüsselten Nachricht abfangen. Somit könnte sie jede Nachricht entschlüsseln, lesen und unbemerkt weiterleiten.
Bei allen symmetrischen Verschlüsselungsverfahren muss ein gemeinsamer Schlüssel ausgetauscht werden. Egal wie sicher das eigentliche Verschlüsselungsverfahren ist, stellt dieser Schlüsseltausch immer einen Angriffspunkt und damit eine Schwachstelle dar. Diese Schwachstelle existiert, da beide Kommunikationspartner den gleichen Schlüssel benötigen.
Ein Verfahren ist nur so lange sicher, wie der Schlüssel geheim gehalten werden kann. Sie können davon ausgehen, dass bei Massenkommunikation, wie im Internet oder in Messenger-Diensten, das Verschlüsselungsverfahren selbst nicht geheim ist. Demnach müssen angreifende Personen oder Maschinen immer nur den Schlüssel „finden“. Je mehr mögliche Schlüssel infrage kommen, desto schwieriger ist dies. Ein möglichst großer Schlüsselraum erhöht also die Sicherheit enorm.
Stellen Sie sich folgende Situation vor: Karl Kunde sitzt sonntags vor dem PC, um zu shoppen. Er entdeckt den Online-Shop von Vera Verkäuferin, bei dem er gerne einige Dinge erwerben möchte. Für die Bezahlung möchte er seine Kreditkarte nutzen, die Vera auch akzeptiert. Selbstverständlich sollen die notwendigen Daten ausschließlich an Vera gehen und niemandem sonst, vor allem nicht Spike Spitzbube, der sehr gerne die Kreditkarteninformationen von Karl in die Hände bekäme. Sie können davon ausgehen, dass Vera und Karl sich aufgrund räumlicher Distanz nicht treffen können.
Bilder von einer KI erstellt
Erläutern Sie, warum ein symmetrisches Verschlüsselungsverfahren für die Kommunikation von Vera und Karl nicht geeignet ist.
Denken Sie an den Abschnitt „Probleme mit dem Schlüsseltausch“ oben: Welches grundlegende Problem haben Alice und Bob, bevor sie überhaupt verschlüsselt kommunizieren können?
Übertragen Sie das Problem auf die Situation: Wie müssten Karl und Vera einen gemeinsamen Schlüssel vereinbaren, wenn sie sich nicht treffen können? Welche Rolle könnte Spike dabei einnehmen?
Karl und Vera haben ein neues, besonderes Verfahren entwickelt. Dieses Verfahren kann man sich wie ein Schloss vorstellen. Doch dieses Schloss hat eine Besonderheit: Es besitzt zwei Schlüssellöcher.
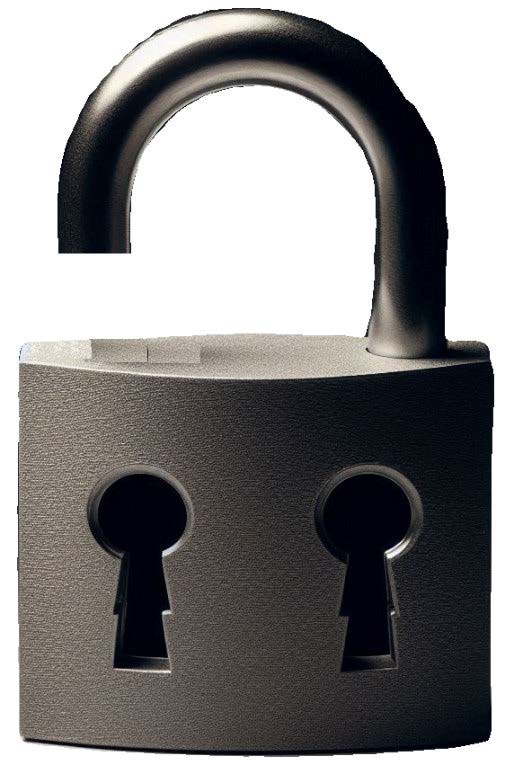
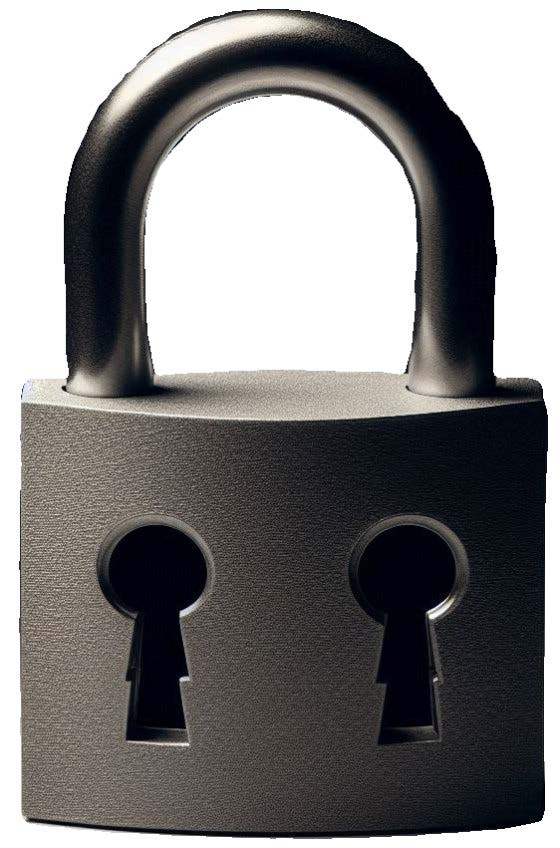
Das Neue ist hier, dass sowohl Karl als auch Vera einen eigenen, privaten Schlüssel für das Schloss besitzen.
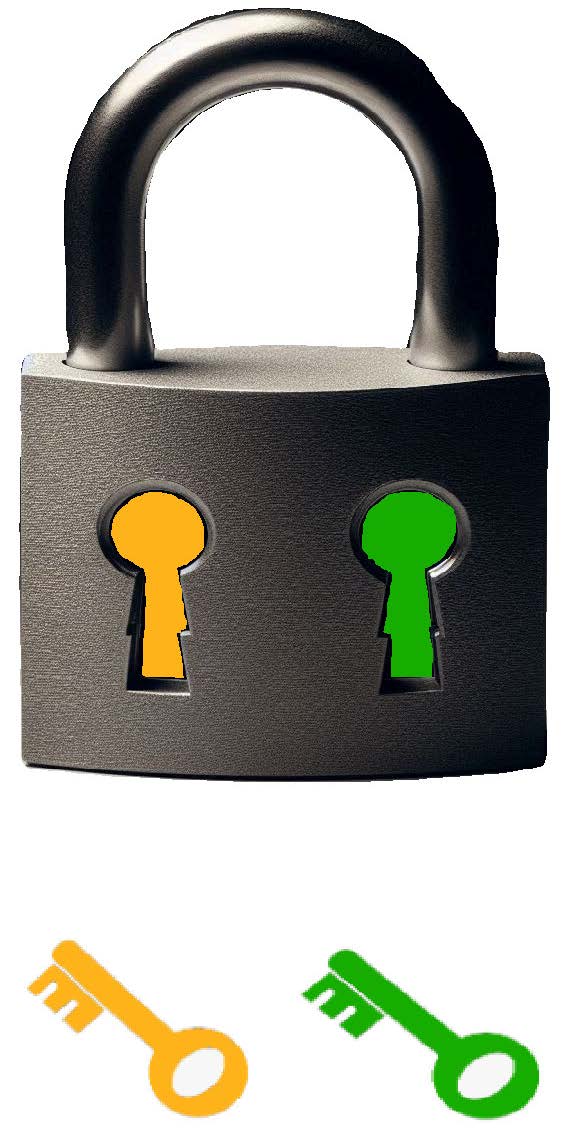
Der gelbe Schlüssel ist Karls privater Schlüssel und der grüne Veras. Wenn nun eine Nachricht verschlüsselt werden soll, muss das Schloss an diese Nachricht gehängt und geschlossen werden. Wenn die Nachricht wieder gelesen werden soll, muss das Schloss an der Nachricht geöffnet werden.
Situation: Karl möchte eine verschlüsselte Nachricht an Vera schicken
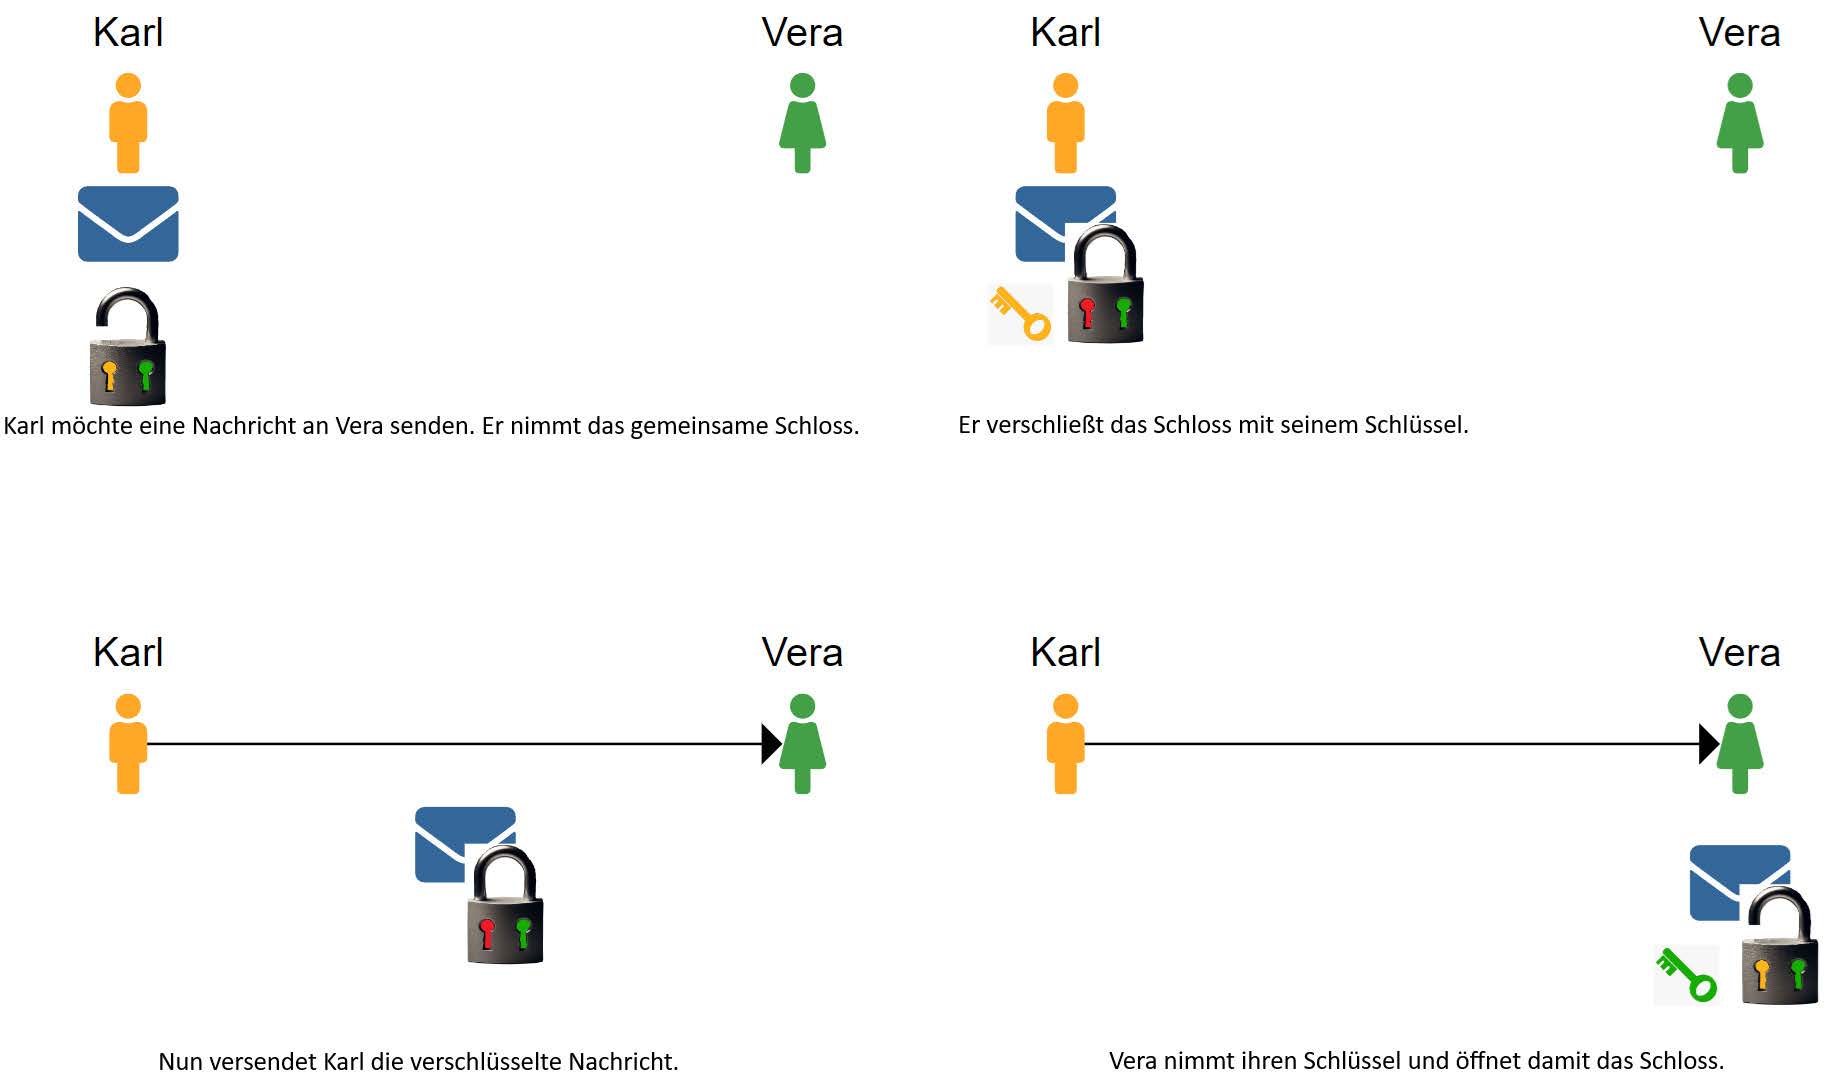
Beschreiben Sie den Ablauf des Verfahrens, wenn Vera eine Nachricht an Karl schicken möchte.
Überlegen Sie zunächst, welcher der beiden Schlüssel (gelb oder grün) zu Karl gehört und welcher zu Vera. Wer soll die Nachricht am Ende lesen können?
Beachten Sie, dass das Schloss zwei getrennte Schritte kennt: das Anhängen/Schließen (Verschlüsseln) und das Öffnen (Entschlüsseln) mit einem bestimmten Schlüssel. Beschreiben Sie beide Schritte einzeln.
Der neugierige Spike hat nun die Möglichkeit, den verschlüsselten Brief abzufangen. Untersuchen Sie, welche der am Kryptosystem beteiligten Komponenten (Schloss, Veras Schlüssel, Karls Schlüssel) öffentlich bekannt sein bzw. ausgetauscht werden dürfen und welche nicht.
Gehen Sie den Ablauf aus a) noch einmal durch: Welche der drei Komponenten wird beim Versenden der Nachricht überhaupt über den unsicheren Kanal transportiert?
Überlegen Sie für jede Komponente einzeln: Könnte Spike allein mit dieser Komponente (ohne die anderen beiden) die Nachricht entschlüsseln?
Karl und Vera müssen das gemeinsame Schloss vorher austauschen. Das soll zwar auf einem möglichst sicheren Kanal geschehen, aber der clevere Spike kann das Schloss abfangen. Entscheiden Sie, ob Spike mit dem Schloss etwas anfangen kann.
Kann man ein Schloss ohne einen passenden Schlüssel öffnen? Kann man es aber verschließen?
Überlegen Sie, ob Spike mit dem bloßen Besitz des Schlosses bereits abgefangene oder zukünftige Nachrichten lesen könnte.
Nun ändern wir die Situation: Karl und Vera haben einen eigenen Schlüssel, wie vorher auch, aber nun jeweils ein eigenes Schloss. Wir gehen davon aus, dass beide Schlösser nur durch den jeweiligen (eigenen) Schlüssel geöffnet werden können. Das Verschließen eines Schlosses kann durch jede Person vorgenommen werden.
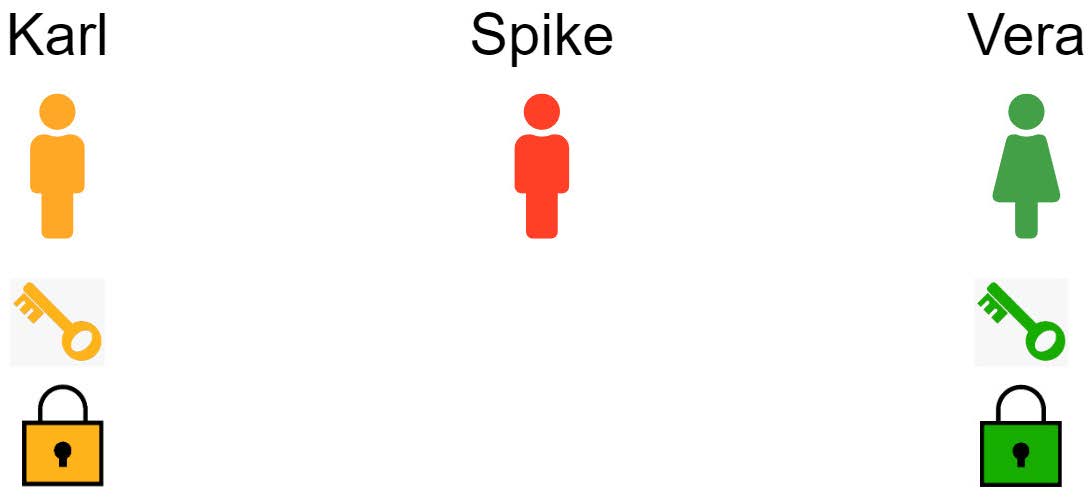
Erläutern Sie, weshalb Karl und Vera vorher ihre jeweiligen Schlösser geöffnet austauschen oder an irgendeinem öffentlich zugänglichen Ort deponieren müssen, wenn die beiden verschlüsselte Nachrichten austauschen wollen.
Untersuchen Sie, welchen Nutzen Spike das Abfangen
- der Schlösser,
- einer verschlüsselten Nachricht,
- beider oben genannten Teile
bringen würde.
Überlegen Sie: Wenn Vera an Karl schreiben möchte, mit wessen Schloss muss sie die Nachricht verschließen, damit nur Karl sie öffnen kann?
Ein Schloss kann von jeder Person verschlossen werden – es muss also nicht geheim sein. Was würde passieren, wenn das Schloss stattdessen geheim gehalten würde?
Prüfen Sie für jeden der drei Fälle separat: Was kann Spike mit den abgefangenen Informationen tun, wenn er (1) nur das Schloss, (2) nur die verschlüsselte Nachricht oder (3) beides besitzt? Kommt er in irgendeinem Fall an den Klartext?
Erläutern Sie, was die Verfahren in dieser Aufgabe von allen bisher betrachteten Verschlüsselungsverfahren unterscheidet und worin genau der Mehrwert an Sicherheit liegt. Geben Sie auch ganz deutlich an, welche Komponenten eines solchen Kryptosystems öffentlich, also bekannt, und welche privat, also geheim, sein müssen. Gehen Sie dabei auch darauf ein, weshalb bestimmte Komponenten gerade öffentlich sein müssen.
Erinnern Sie sich an das Kernproblem symmetrischer Verfahren aus dem Einführungsabschnitt: Was mussten Alice und Bob dort zwingend austauschen, was hier nicht mehr nötig ist?
Überlegen Sie: Damit Vera überhaupt eine Nachricht an Karl verschlüsseln kann, muss sie etwas von Karl kennen. Muss dieses „etwas“ also zwangsläufig öffentlich zugänglich sein?
Die privaten Schlüssel sind geheim, während die öffentlichen Schlüssel für jede Person zugänglich sind bzw. auch sein müssen.
Diffie-Hellman-Schlüsseltausch
Durch die Symmetrie der bisher betrachteten Verfahren ergeben sich ganz praktische Schwierigkeiten, wenn man mithilfe von symmetrischen Verfahren kommunizieren möchte. Zum Beispiel mussten im 2. Weltkrieg die Code-Bücher für die Enigma monatlich verteilt werden. Dies setzte einen enormen logistischen Aufwand voraus.
In den 1970er Jahren beauftragten Banken langjährige, vertrauenswürdige Mitarbeiter mit der Überbringung der Schlüssel an Kunden. Dies stellte ebenso einen sehr hohen Aufwand dar.
In der heutigen Zeit ist aufgrund des immens hohen und immer weiter wachsenden Datenaufkommens eine direkte physische Schlüsselverteilung logistisch und finanziell unmöglich.
Eine Forschergruppe in den USA stellte sich in den 1970er Jahren die Frage, ob der Schlüsseltausch so wie bisher angenommen ablaufen muss.
Grundlegend wurde zunächst untersucht, ob ein asymmetrischer Schlüsseltausch möglich ist. Das konkrete Verschlüsselungsverfahren ist hierfür zweitrangig. Der Fokus wird im Folgenden nur auf die Schwachstelle des Schlüsseltauschs gesetzt. Die erste Idee von Diffie und Hellman war, Verfahren so zu gestalten, dass die beiden an der Kommunikation beteiligten Parteien (im Folgenden als Alice und Bob bezeichnet) nicht einen gemeinsamen, sondern einen privaten Schlüssel nutzen, der nicht öffentlich ausgetauscht werden muss. Das Ziel sollte sein, dass jeder mit seinem privaten Schlüssel die Informationen individuell verschlüsseln kann, sodass am Ende beide Parteien zur Entschlüsselung benötigt werden.
Dieser Ansatz hat jedoch den Nachteil, dass wer zuletzt verschlüsselt hat, wieder zuerst entschlüsseln muss. Es muss also die Reihenfolge der Ver- und Entschlüsselung exakt eingehalten werden.
Man kann beweisen, dass es kein sicheres Verschlüsselungsverfahren gibt, bei dem diese Reihenfolge vertauscht werden darf.
1976 entdeckte Hellman eine Variante, wie man einen Schlüsseltausch so durchführen kann, dass am Ende jeder einen eigenen, privaten Schlüssel hat, aber keine der öffentlich getauschten Informationen auf die Schlüssel schließen lässt.
Ein Angreifer darf also alle ausgetauschten Informationen mithören, trotzdem kann er den Schlüssel nicht ableiten. Die Annahme bei dem Verfahren ist, dass das „public secret“ nicht effizient getrennt werden kann.
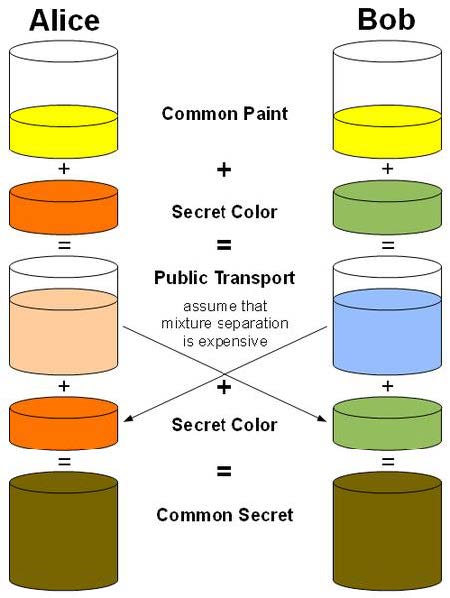
Hier ist eine vereinfachte grafische Darstellung der Idee:
Das Farbmodell zur Veranschaulichung
- Gemeinsame Farbe wählen: Sie einigen sich über einen öffentlich zugänglichen Kanal auf eine gemeinsame Ausgangsfarbe.
- Geheime Farbe wählen: Jede Seite wählt für sich eine geheime private Farbe aus.
- Mischen und austauschen: Die gemeinsame Farbe wird mit der eigenen privaten Farbe gemischt und öffentlich verschickt. Es wird angenommen, dass sich die Mischung nicht wieder in ihre Bestandteile trennen lässt.
- Empfangene Mischung ergänzen: Die empfangene Farbmischung wird nun mit der eigenen geheimen Farbe vermischt.
- Gemeinsames Ergebnis: Auf beiden Seiten entsteht exakt dieselbe Endfarbe, da nun beide Parteien alle beteiligten Farben zusammengeführt haben.
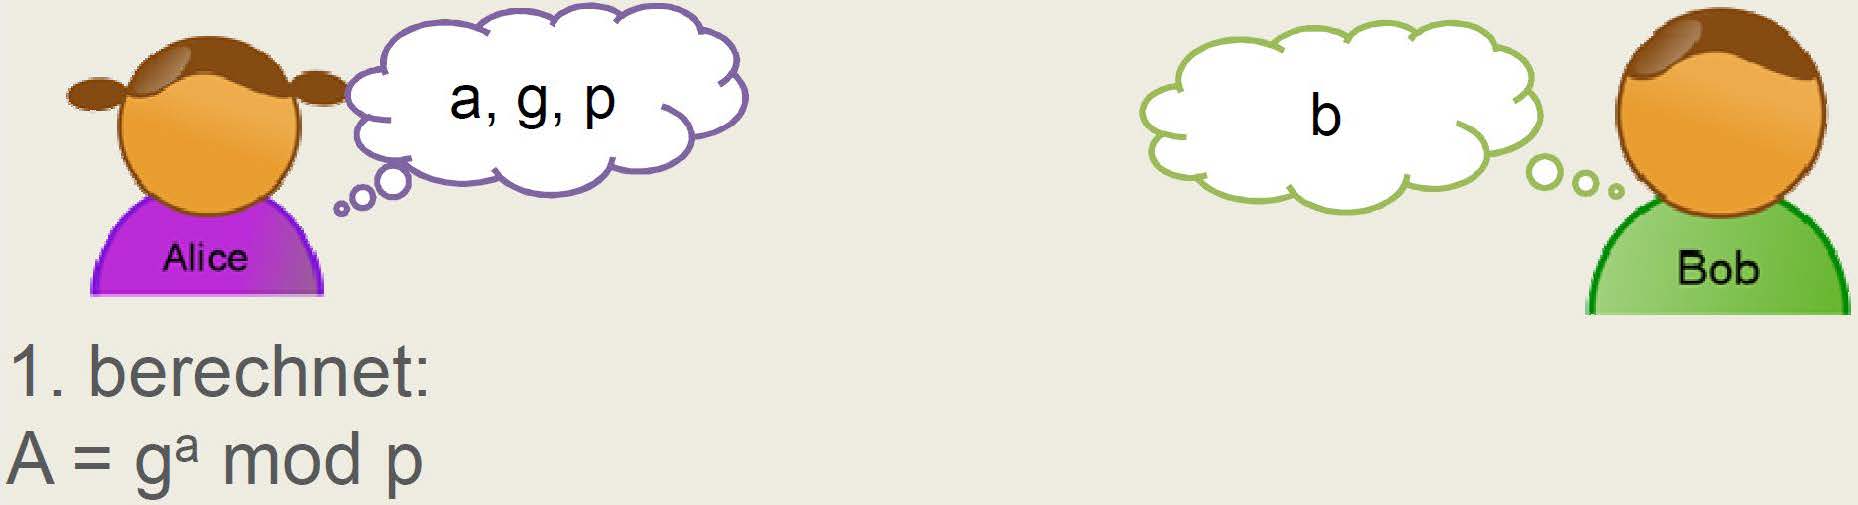
Alice verschickt nun an Bob die Zahlen A, g und p. Öffentlich bekannt sind nun das Ergebnis von Alices Rechnung ga mod p sowie die Basis für die Potenz g und die Primzahl p. Alices Berechnung geht sehr leicht. Die Frage ist jedoch, wie leicht es für Unbefugte ist, unter Kenntnis des Ergebnisses, der Basis und der Zahl p ihren privaten Schlüssel a (den Exponenten) zu rekonstruieren. Betrachten Sie hierzu das folgende Beispiel:
Alice wählt g = 3, p = 7 und a = 5. Dann berechnet sie: 35 mod 7 = 243 mod 7 = 5.
Ein Angreifer kann nun ohne Probleme an die öffentlichen Informationen 3x mod 7 = 5 gelangen und muss das x rekonstruieren. Hier sehen Sie einen Auszug aus der Wertetabelle der Funktion f mit f(x) = 3x mod 7:
| x | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 | 11 |
|---|---|---|---|---|---|---|---|---|---|---|---|
| 3x | 3 | 9 | 27 | 81 | 243 | 729 | 2187 | 6561 | 19683 | 59049 | 177147 |
| f(x) | 3 | 2 | 6 | 4 | 5 | 1 | 3 | 2 | 6 | 4 | 5 |
| x | 12 | 13 | 14 | 15 | 16 | 17 |
|---|---|---|---|---|---|---|
| 3x | 531441 | 1594323 | 4782969 | 14348907 | 43046721 | 129140163 |
| f(x) | 1 | 3 | 2 | 6 | 4 | 5 |
In diesem kleinen Ausschnitt gibt es bereits drei Möglichkeiten für Alices privaten Schlüssel – und die Tabelle setzt sich unendlich fort. Somit hat ein Angreifer keine Möglichkeit, Alices privaten Schlüssel eindeutig zu bestimmen. Der Schlüsseltausch ist an dieser Stelle somit sicher.
Nun berechnet Bob B = gb mod p. Bob wählt seinen privaten Schlüssel b = 7. Daraus ergibt sich: B = 37 mod 7 = 3.
Bob übermittelt seinen Wert B = 3 ebenfalls öffentlich an Alice.
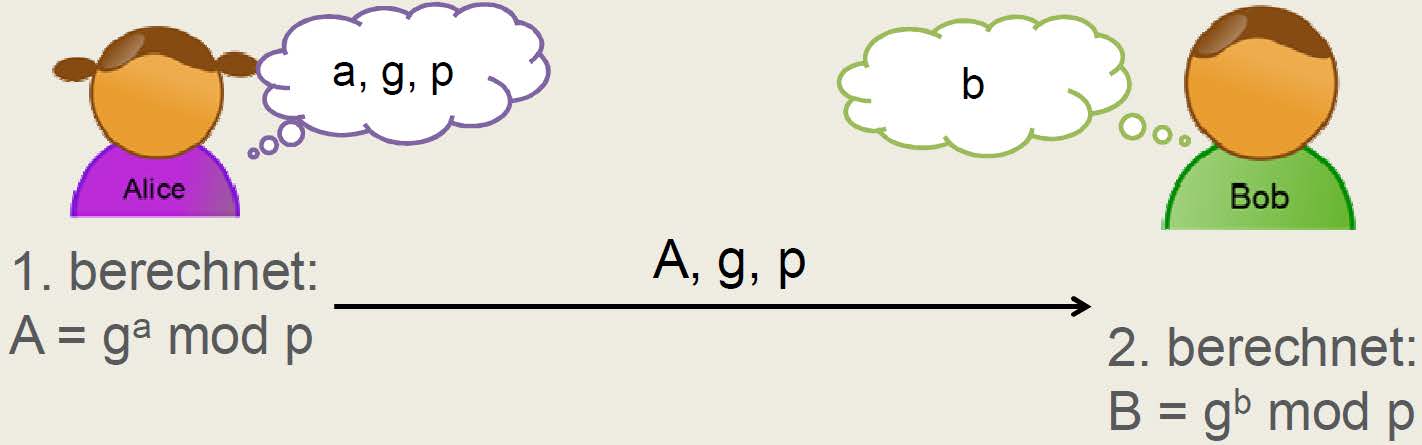
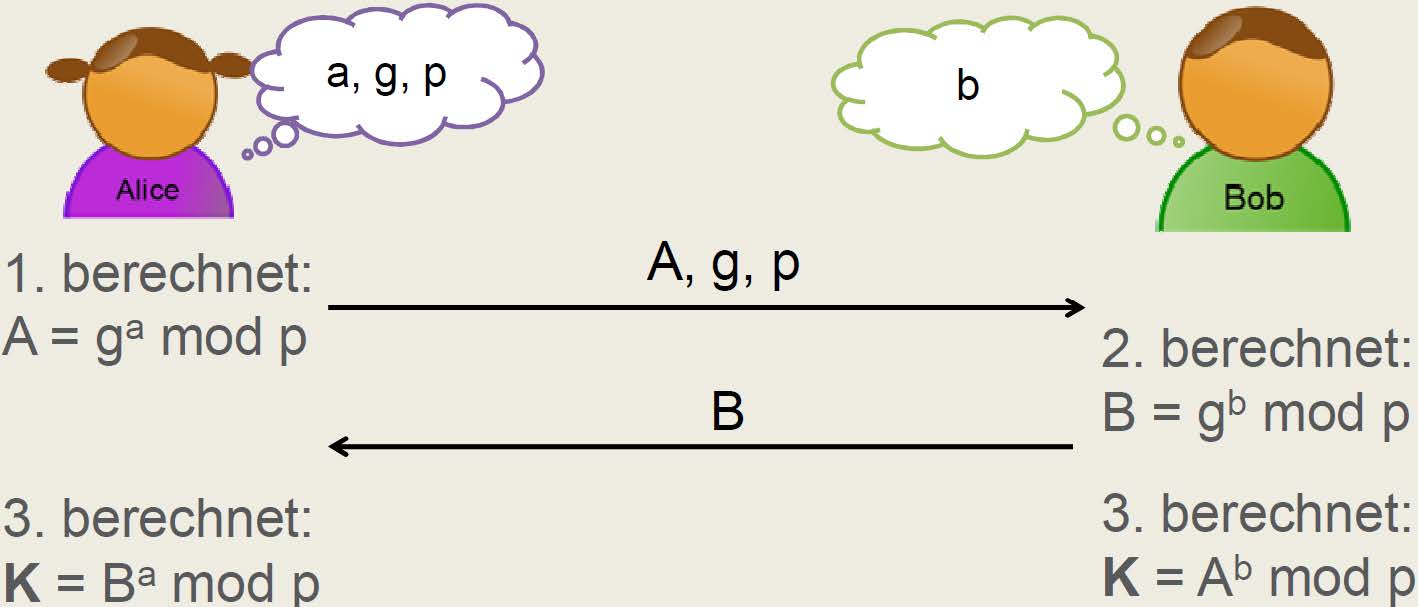
Jetzt berechnet Alice Ba mod p und Bob Ab mod p:
- Alice erhält:
35 mod 7 = 5 - Bob erhält:
57 mod 7 = 5
Alice hat insgesamt (37 mod 7)5 mod 7 und Bob (35 mod 7)7 mod 7 berechnet. Nach den mathematischen Potenzenregeln gilt:
(35 mod 7)7 mod 7 = 35 · 7 mod 7 = (37 mod 7)5 mod 7Beide Parteien haben somit denselben gemeinsamen Schlüssel K berechnet.
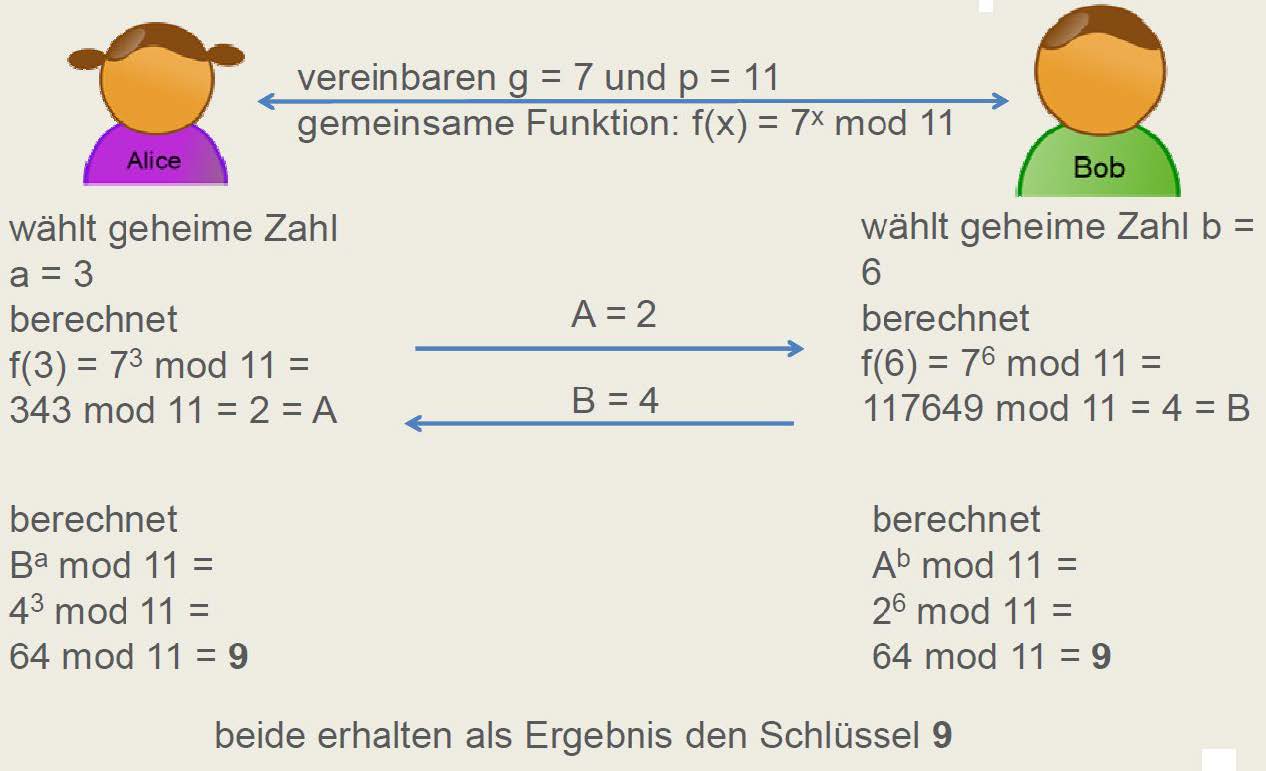
Konkretes Berechnungsbeispiel
Auch bei diesem Verfahren besteht eine Herausforderung: Beide Kommunikationspartner müssen gleichzeitig aktiv sein, um den Schlüssel zu vereinbaren. Die Suche nach noch flexibleren Verfahren führte daher zu neuen Konzepten.
Idee: Asymmetrische Verschlüsselung
- Entdeckung: Von Whitfield Diffie entdeckt und 1976 veröffentlicht.
- Ein Schlüsselpaar:
- Öffentlicher Schlüssel (Public Key) zum Verschlüsseln/Chiffrieren.
- Privater Schlüssel (Private Key) zum Entschlüsseln/Dechiffrieren.
- Praktische Umsetzung:
- Zunächst handelte es sich lediglich um ein theoretisches Konzept.
- Ronald Rivest, Adi Shamir und Leonard Adleman fanden 1977 schließlich eine passende mathematische Funktion hierfür (das RSA-Verfahren).
- Historischer Hintergrund: Das Verfahren wurde bereits Anfang der 1970er Jahre von James H. Ellis, Clifford Cocks und Malcolm J. Williamson beim britischen Nachrichtendienst GCHQ entdeckt, durfte damals jedoch aufgrund von Geheimhaltungsvorschriften nicht veröffentlicht werden.
Aufgaben
Bearbeiten Sie die folgenden Aufgaben zum Diffie-Hellman-Schlüsseltausch und zur asymmetrischen Kryptologie. Nutzen Sie bei Bedarf die Hilfestellungen.
Lesen Sie sich den obigen Text zum Diffie-Hellman-Schlüsseltausch durch oder schauen Sie sich das Video an und machen Sie sich Notizen zum Ablauf des Verfahrens.
Achten Sie beim Lesen bzw. Anschauen besonders auf folgende Punkte:
- Welche Werte werden öffentlich ausgetauscht?
- Welche Werte bleiben geheim?
- Wie berechnet jede Seite am Ende denselben Schlüssel?
Führen Sie den Diffie-Hellman-Schlüsseltausch gemeinsam mit Ihrer Partnerin bzw. Ihrem Partner durch. Nutzen Sie dafür das bereitgestellte Tool.
Wählen Sie eine Zahl x zwischen 2 und 15.
Als öffentliche Schlüssel werden g = 7 und p = 11 festgelegt.
Berechnen Sie a = gx mod p und übermitteln Sie das Ergebnis an Ihre Partnerin bzw. Ihren Partner.
Berechnen Sie zuerst
7x (also 7 hoch Ihre gewählte Zahl) und teilen Sie das Ergebnis durch 11. Der mathematische Rest dieser Division ist Ihr Ergebnis a.Nennen Sie die Zahl, die Sie von Ihrer Partnerin bzw. Ihrem Partner übermittelt bekommen, b.
Berechnen Sie nun k = bx mod p.
Vergleichen Sie das Ergebnis anschließend mit Ihrer Partnerin bzw. Ihrem Partner.
Führen Sie einen weiteren Durchgang aus, indem Sie g = 7 und p = 11 durch andere Zahlen ersetzen.
(Beachten Sie: Die erste Zahl muss kleiner als die zweite Zahl sein und der Modul sollte eine Primzahl sein.)
→ Kapitel65 eine Datei „VorlageAufgabe2“, welche Sie verwenden können, um eine Struktur zu haben.In dieser Aufgabe wird untersucht, wo genau die mathematischen Herausforderungen für Spike liegen, um bei unserem Schlüsseltauschverfahren an die privaten Schlüssel von Karl und Vera zu gelangen.
Angenommen, Spike hat alle öffentlich ausgetauschten Informationen abgefangen:
- den Generator
g = 7 - das Modul
p = 11 - Veras Ergebnis der Berechnung:
73 mod 11 = 2 - Karls Ergebnis der Berechnung:
76 mod 11 = 4
Versuchen Sie, aus den öffentlich abgefangenen Werten die privaten Schlüssel zu bestimmen.
Untersuchen Sie anhand der folgenden Beispiele, wie das diskrete Logarithmusproblem konkret beschaffen ist:
- Gegeben sei
p = 11,g = 2undA = 8. Finden Siea, sodass2a mod 11 = 8ist. - Gegeben sei
p = 23,g = 5undA = 10. Finden Siea, sodass5a mod 23 = 10ist. - Gegeben sei
p = 101,g = 2undA = 19. Finden Siea, sodass2a mod 101 = 19ist.
Diskutieren Sie, inwieweit sich auch hier a durch Ausprobieren ermitteln lässt und welche praktischen Schwierigkeiten bei größeren Zahlen auftreten können.
In Ihrer Analyse sollten Sie insbesondere darauf eingehen, wie der Schwierigkeitsgrad der Lösung mit der Wahl der Parameter variiert und warum in realen Anwendungen wesentlich größere Werte gefordert sind.
In dieser Aufgabe wird untersucht, wie die Wahl des Moduls die Sicherheit beeinflussen kann.
Wählen Sie das Modul p = 11 und den Generator g = 2.
Berechnen Sie die folgenden Werte durch wiederholtes Multiplizieren mit 2 und jeweils das Bilden des Restes bei Division durch 11.
Erstellen Sie eine Liste der Ergebnisse, bis sich ein Muster wiederholt:
21 mod 11, 22 mod 11, 23 mod 11, 24 mod 11 ...
Beobachten Sie: Erscheinen in Ihrer Liste alle Zahlen, die zwischen 1 und 10 liegen?
Erklären Sie in eigenen Worten, warum es hilfreich ist, dass jede Zahl (außer 0) einmal auftritt.
Wählen Sie nun das Modul p = 15 und den gleichen Generator g = 2.
Berechnen Sie erneut die folgenden Werte und erstellen Sie eine Liste der Ergebnisse, bis sich ein Muster wiederholt:
21 mod 15, 22 mod 15, 23 mod 15, 24 mod 15 ...
Beobachten Sie, ob in der Liste alle Zahlen von 1 bis 14 auftauchen. Gibt es Zahlen, die gar nicht vorkommen?
Diskutieren Sie, warum dieses unvollständige „Verhalten“ Nachteile für die Sicherheit des Schlüsseltauschs haben könnte.
Fassen Sie zusammen, was Ihnen die beiden Beispiele über die Wahl des Moduls sagen, und gehen Sie hierbei auf die folgenden Aspekte ein:
- Warum ist es für die Sicherheit eines Schlüsseltausch-Verfahrens sinnvoll, ein Modul
pzu wählen, bei dem beim wiederholten Multiplizieren (mit einem festen Startwert) alle möglichen Reste (von 1 bis p-1) auftreten? - Warum könnte ein zusammengesetztes Modul (z. B. 15) Probleme bereiten, wenn es darum geht, aus den Berechnungsergebnissen einen sicheren geheimen Schlüssel abzuleiten?
So weit, so gut. Erweitern wir unser Angriffsszenario.
Spike hat nun auch ein eigenes Schloss mit entsprechendem geheimen Schlüssel.

Untersuchen Sie, welche Möglichkeiten sich für Spike jetzt ergeben, wenn er die gesamte Kommunikation zwischen Karl und Vera abfangen kann.
Gehen Sie insbesondere darauf ein, ob Spike mit seinem eigenen Schloss etwas anfangen kann und ob dies den anderen beiden gegebenenfalls auffällt.
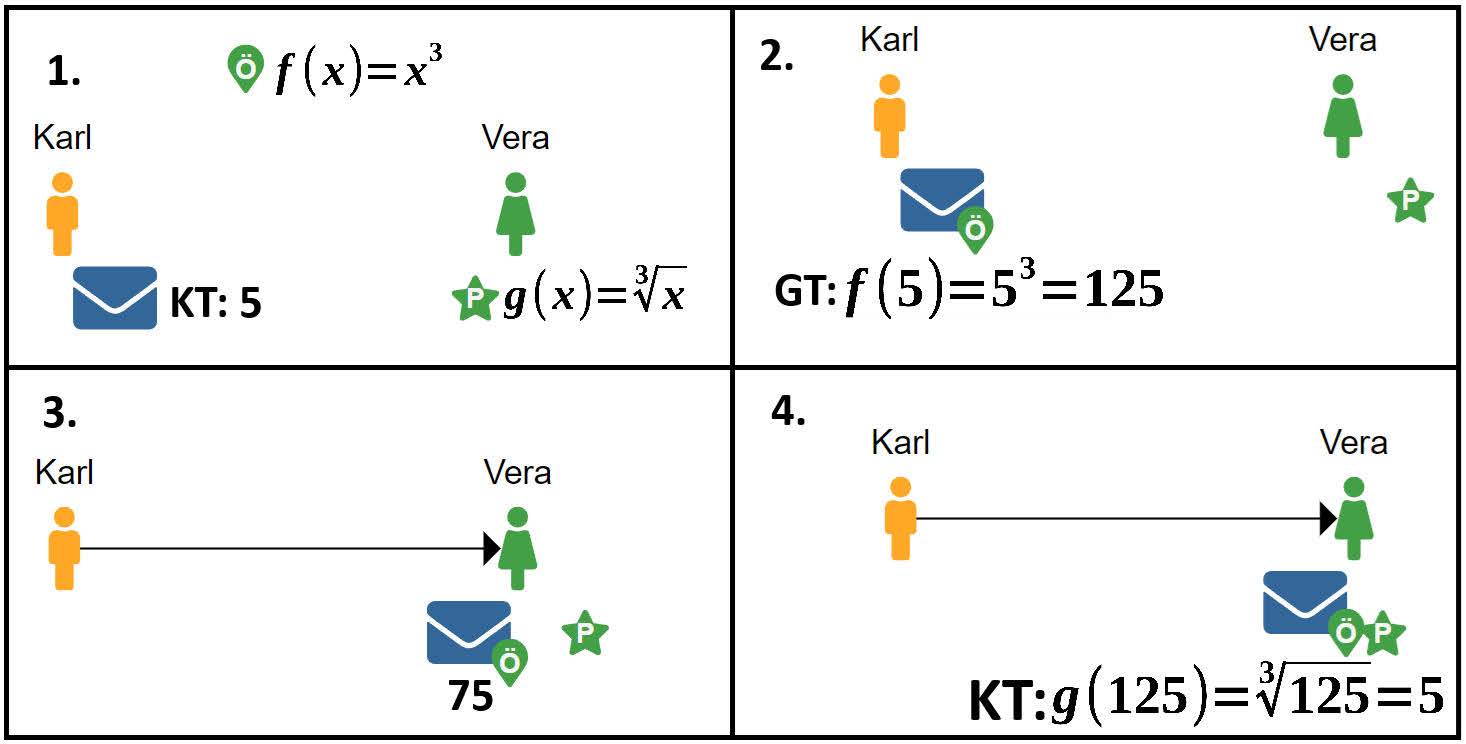
Wir erweitern das Szenario erneut. In der Realität ist es so, dass man sowohl mit einem Schlüssel als auch mit einem Schloss verschlüsseln kann. Das wirkt vielleicht auf den ersten Blick nicht möglich, aber ein sehr einfaches Beispiel kennt jede Person aus dem Mathematikunterricht.
Der zu verschlüsselnde Klartext sei die Zahl 5.
Veras privater Schlüssel ist die Funktion g, mit g(x) = ∛x (Kubikwurzel).
Veras öffentlicher Schlüssel, also das bisherige Schloss, ist dann die Funktion f, mit f(x) = x3.
Um die Abbildungen anzupassen, werden die öffentlichen Schlüssel ab nun nicht mehr als Schloss dargestellt und die privaten nicht mehr als Schlüssel dargestellt.
Erläutern Sie die Funktionsweise in der Abbildung.
Entwickeln Sie einen privaten und einen öffentlichen Schlüssel für Karl.
Beschreiben Sie den Ablauf, wenn Vera an Karl die Klartextnachricht 4 schicken möchte.
So, jetzt sind wir so weit, dass Vera die für eine Überweisung des Betrags der von Karl gekauften Produkte an Karl weitergeben möchte. Der fiese Spike denkt sich jedoch, dass er viel lieber das Geld auf sein eigenes Konto überwiesen haben möchte. Um das umzusetzen, tauscht er den öffentlichen Schlüssel von Vera aus.
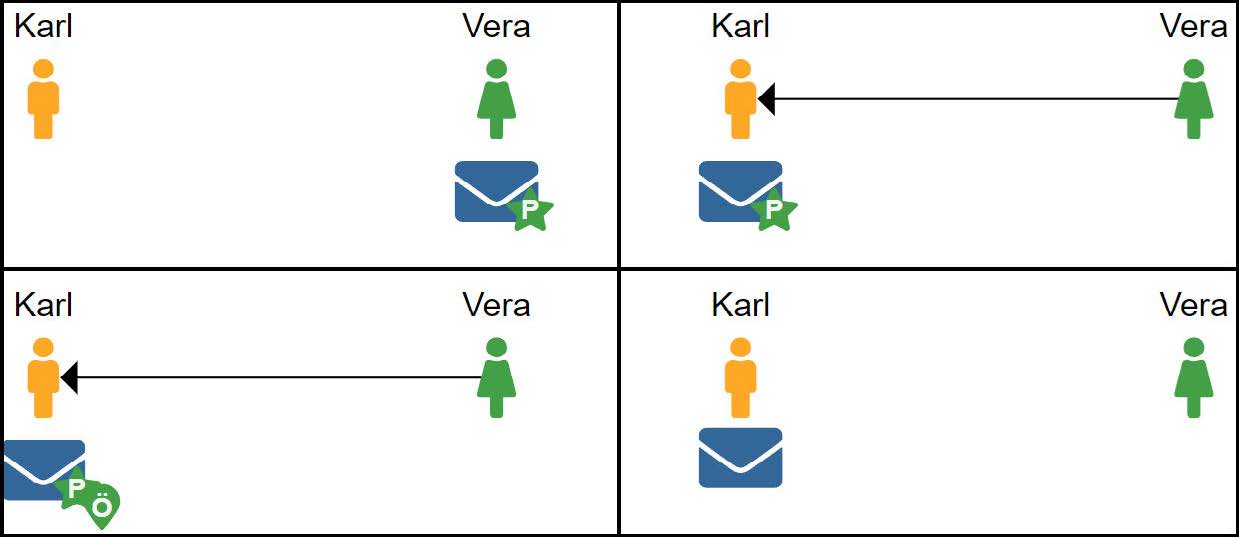
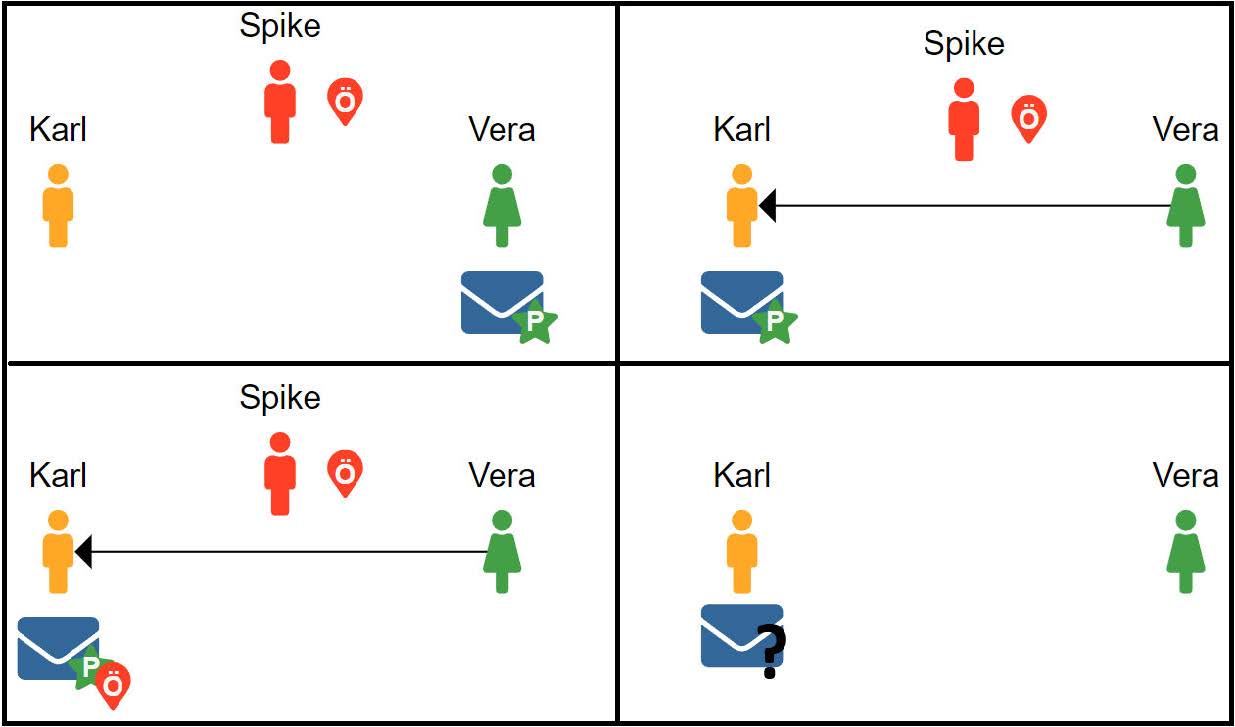
Vergleichen Sie beide Szenarien aus Ihrem Unterrichtsmaterial und beurteilen Sie, ob es mit dem asymmetrischen Konzept des privaten und öffentlichen Schlüssels möglich ist, dass ein Sender authentifiziert, also als der vermeintliche Sender erkannt werden kann.
Erläutern Sie diesen Ablauf.
Schauen Sie sich noch einmal das Verschlüsseln mit öffentlichen und privaten Schlüsseln an. Karl möchte zunächst verschlüsselt einkaufen. Da er weiß, dass er mit Vera kommunizieren möchte, sucht er im öffentlichen Register nach ihrem öffentlichen Schlüssel.
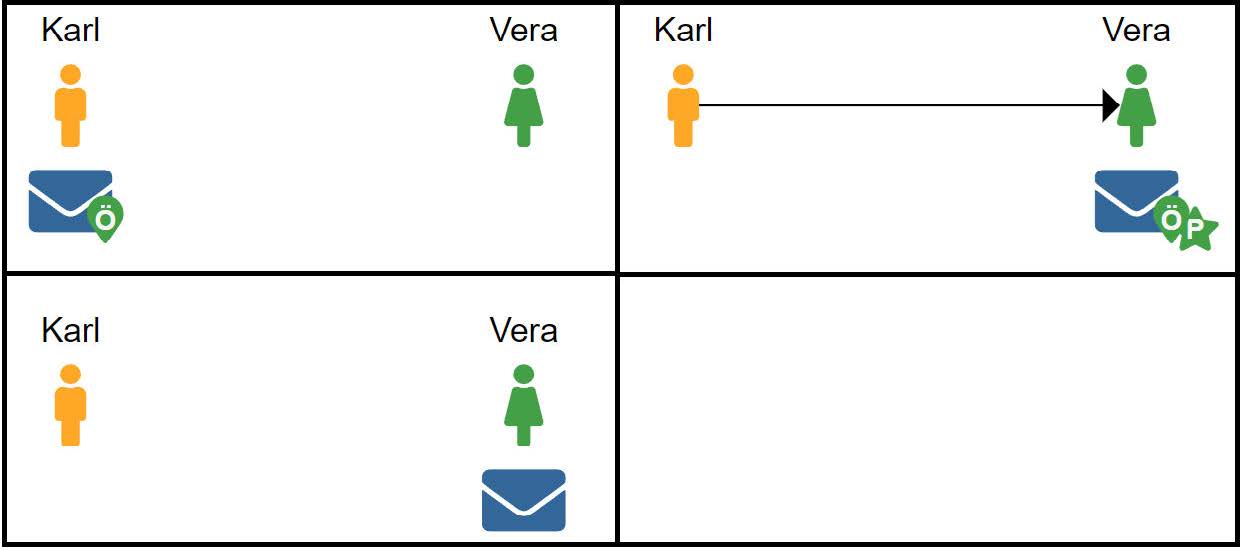
Da Karl ein Kundenkonto besitzt, möchte er natürlich mit seinem Konto einkaufen. Entwickeln Sie mithilfe von Aufgabenteil a) eine Möglichkeit, dass Karl sich bei seiner verschlüsselten Bestellung auch bei Vera authentifizieren kann. Stellen Sie diesen Ablauf auch grafisch dar.
🎉 Ausgezeichnet – Alle Aufgaben abgeschlossen!
Sie haben alle Aufgaben bearbeitet und abgehakt. Vergleichen Sie Ihre Ergebnisse nun mit der Musterlösung.
Digitale Zertifikate und Authentifikation
Wir haben festgestellt, dass die Sicherheit eines asymmetrischen Kryptosystems stark von der Vertrauenswürdigkeit der öffentlichen Schlüssel abhängt. Dies schauen wir uns nun genauer an.
Karl möchte seinen Kauf bei Vera über sein Bankkonto online zahlen.
Analysieren Sie die folgende Abbildung und identifizieren Sie die genauen Bereiche, an denen es Schwachstellen im asymmetrischen Kryptosystem gibt. Erläutern Sie, dass nach der Vorgehensweise der Abbildung Nachrichten sowohl mitgelesen als auch manipuliert werden können.
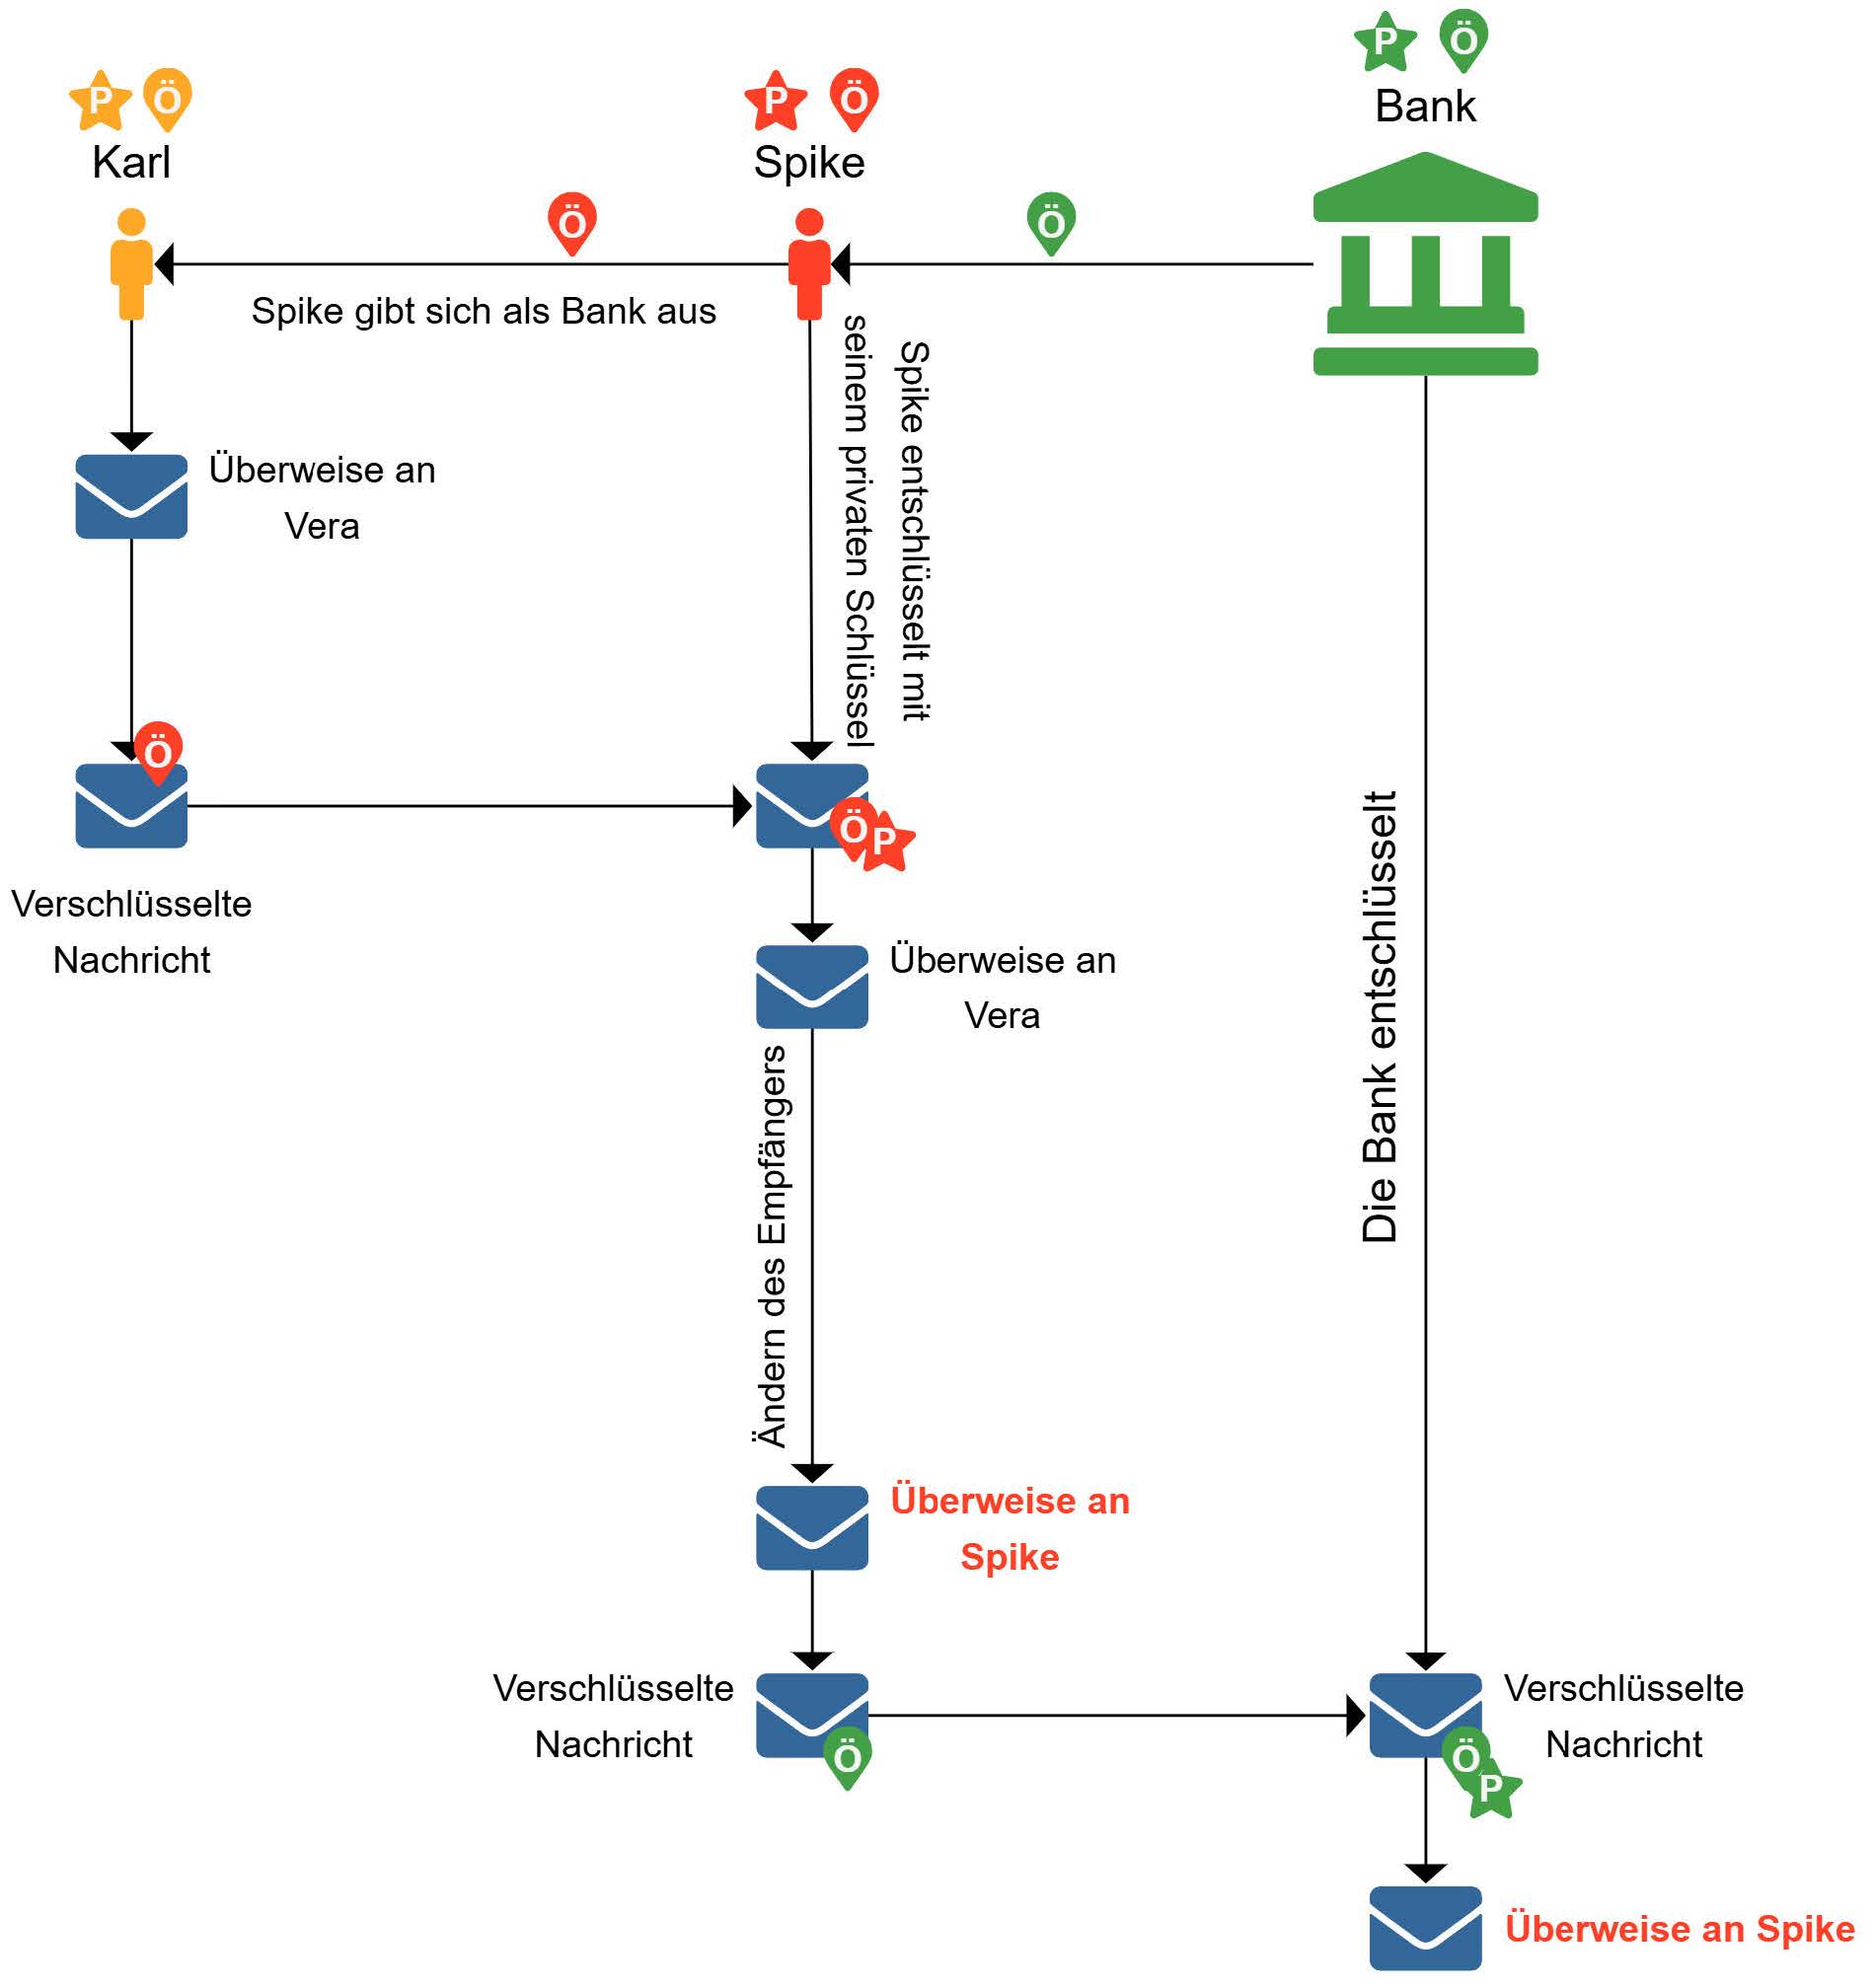
- Wer stellt den öffentlichen Schlüssel der Bank bereit und wie gelangt Karl an diesen?
- Welchen Schlüssel nutzt Spike, um Karls Nachricht zu entschlüsseln?
- Wie verändert Spike den Inhalt der Überweisung vor der Weiterleitung an die Bank?
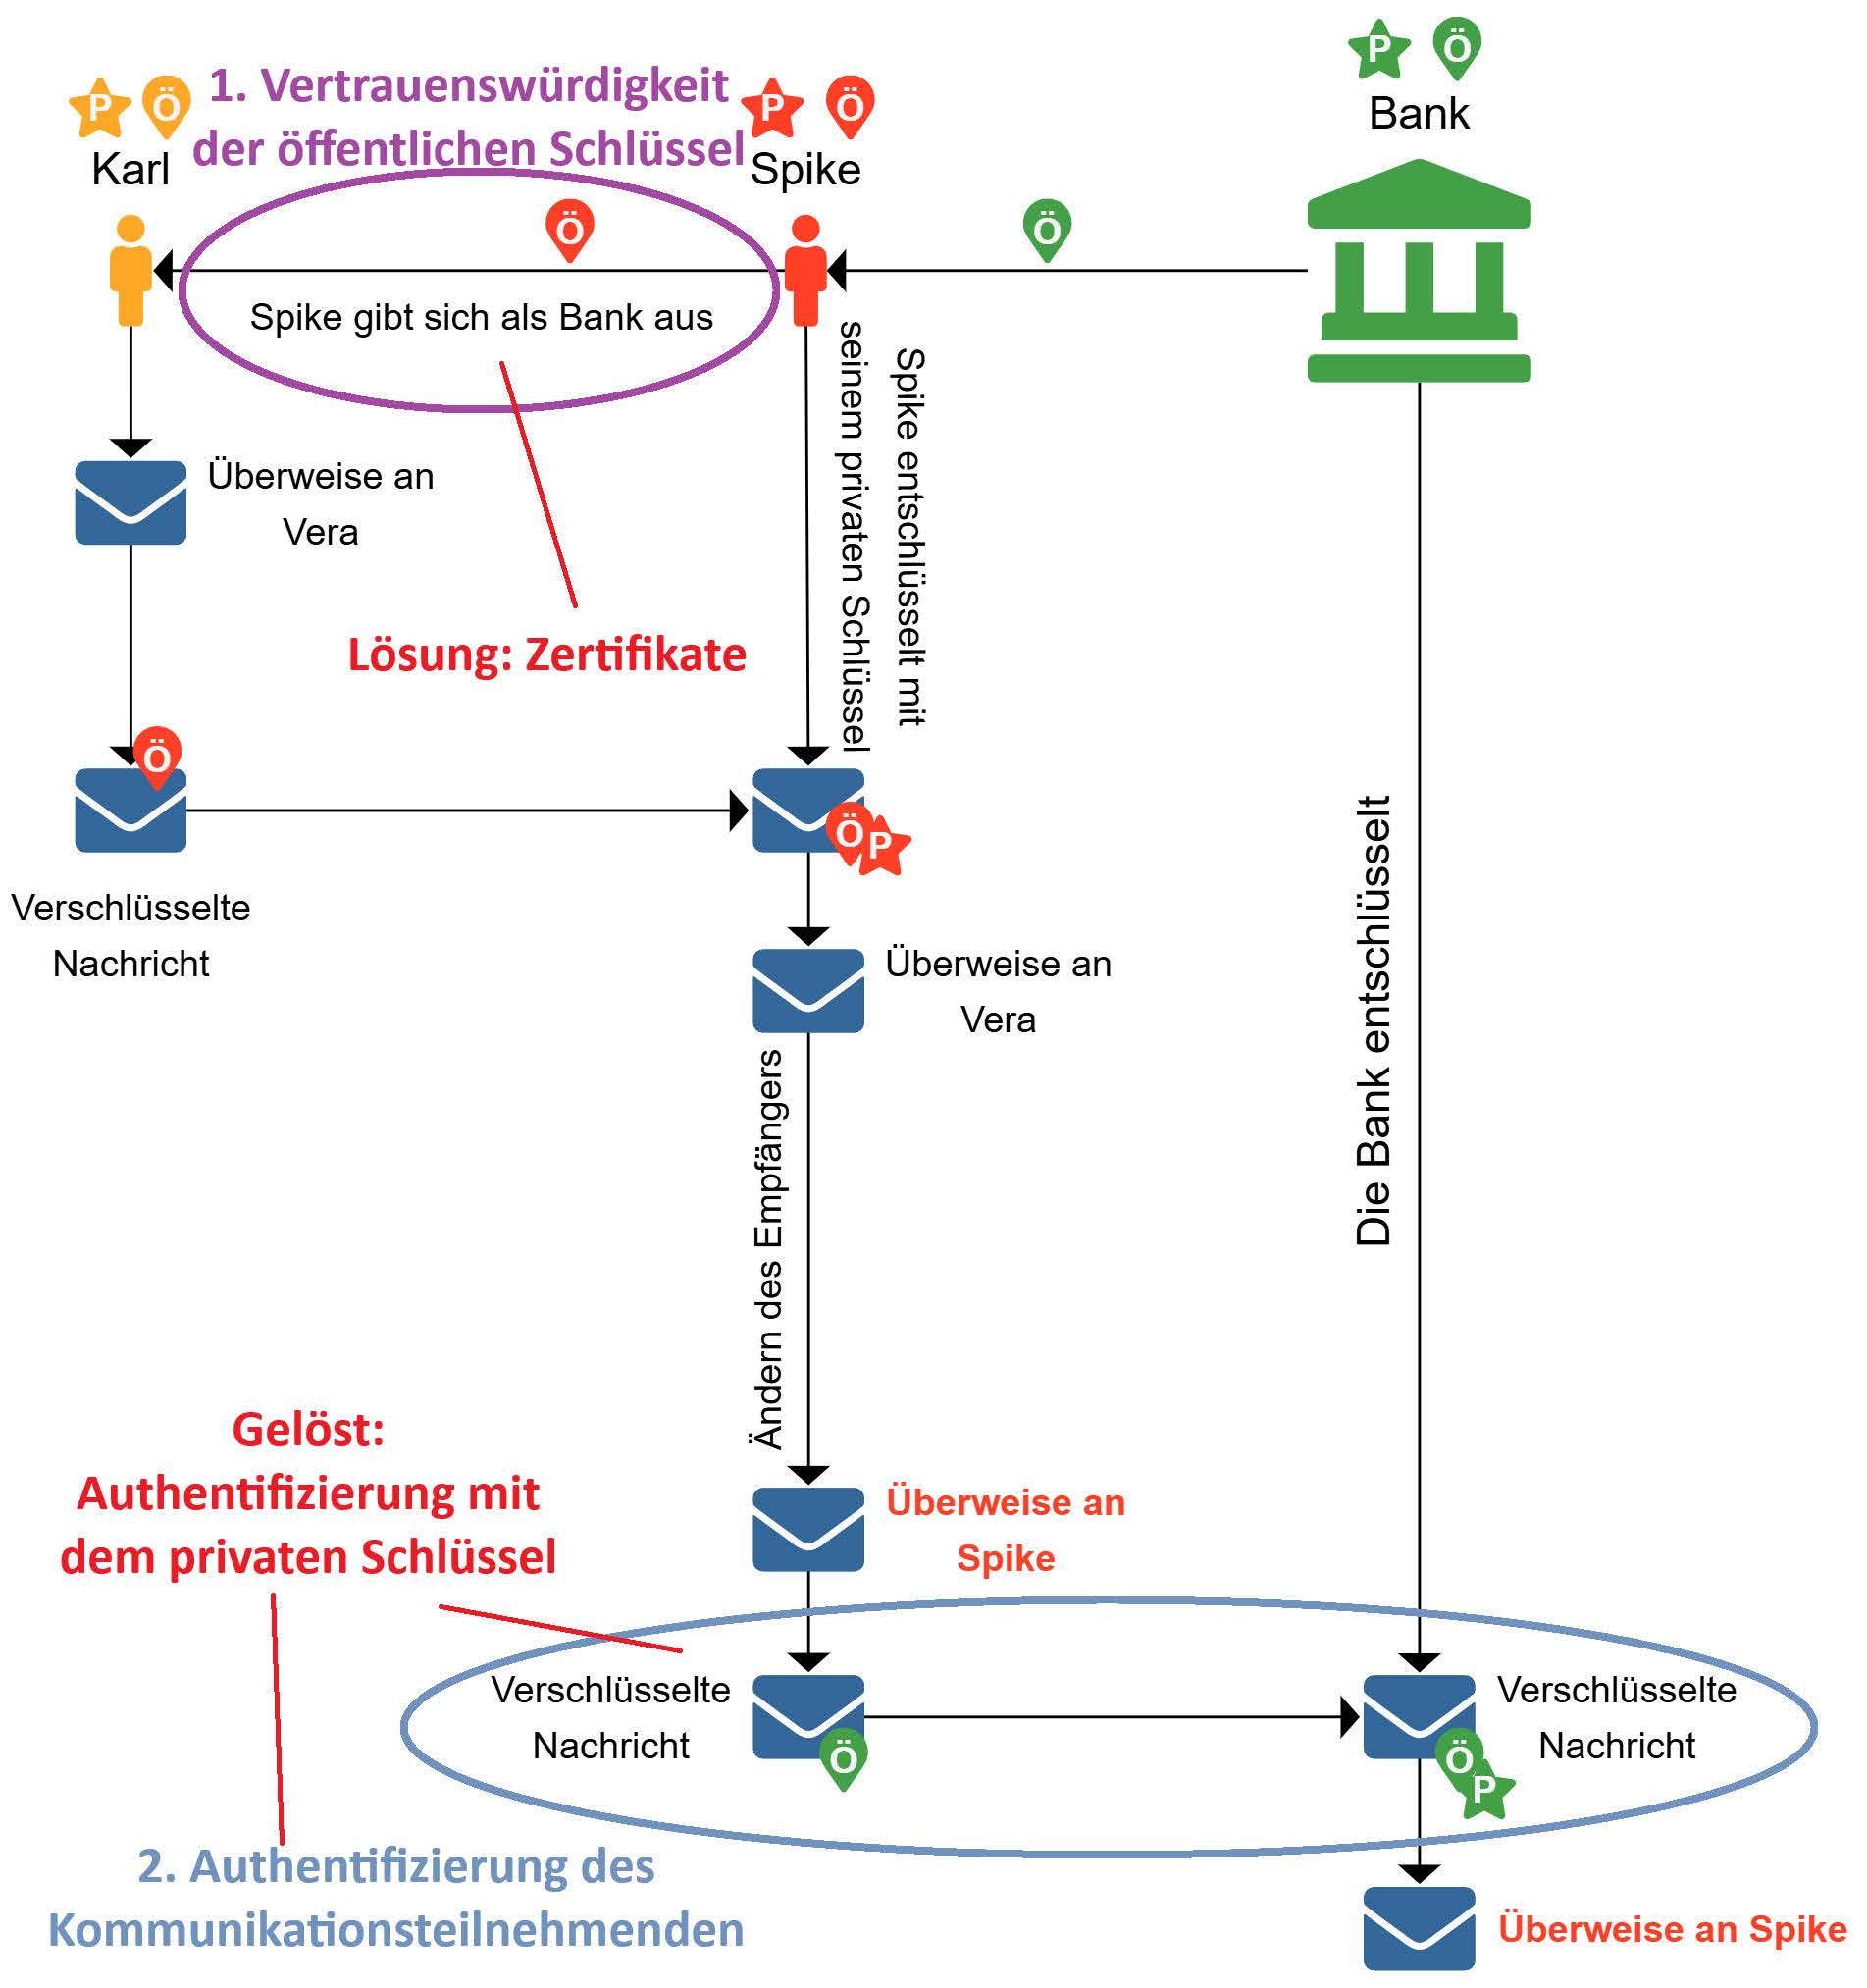
Eines der Probleme wurde bereits in einer der vorherigen Aufgaben gelöst. Identifizieren Sie die Stelle, an der die Authentifizierung eine Schwachstelle in der obigen Abbildung beseitigt.
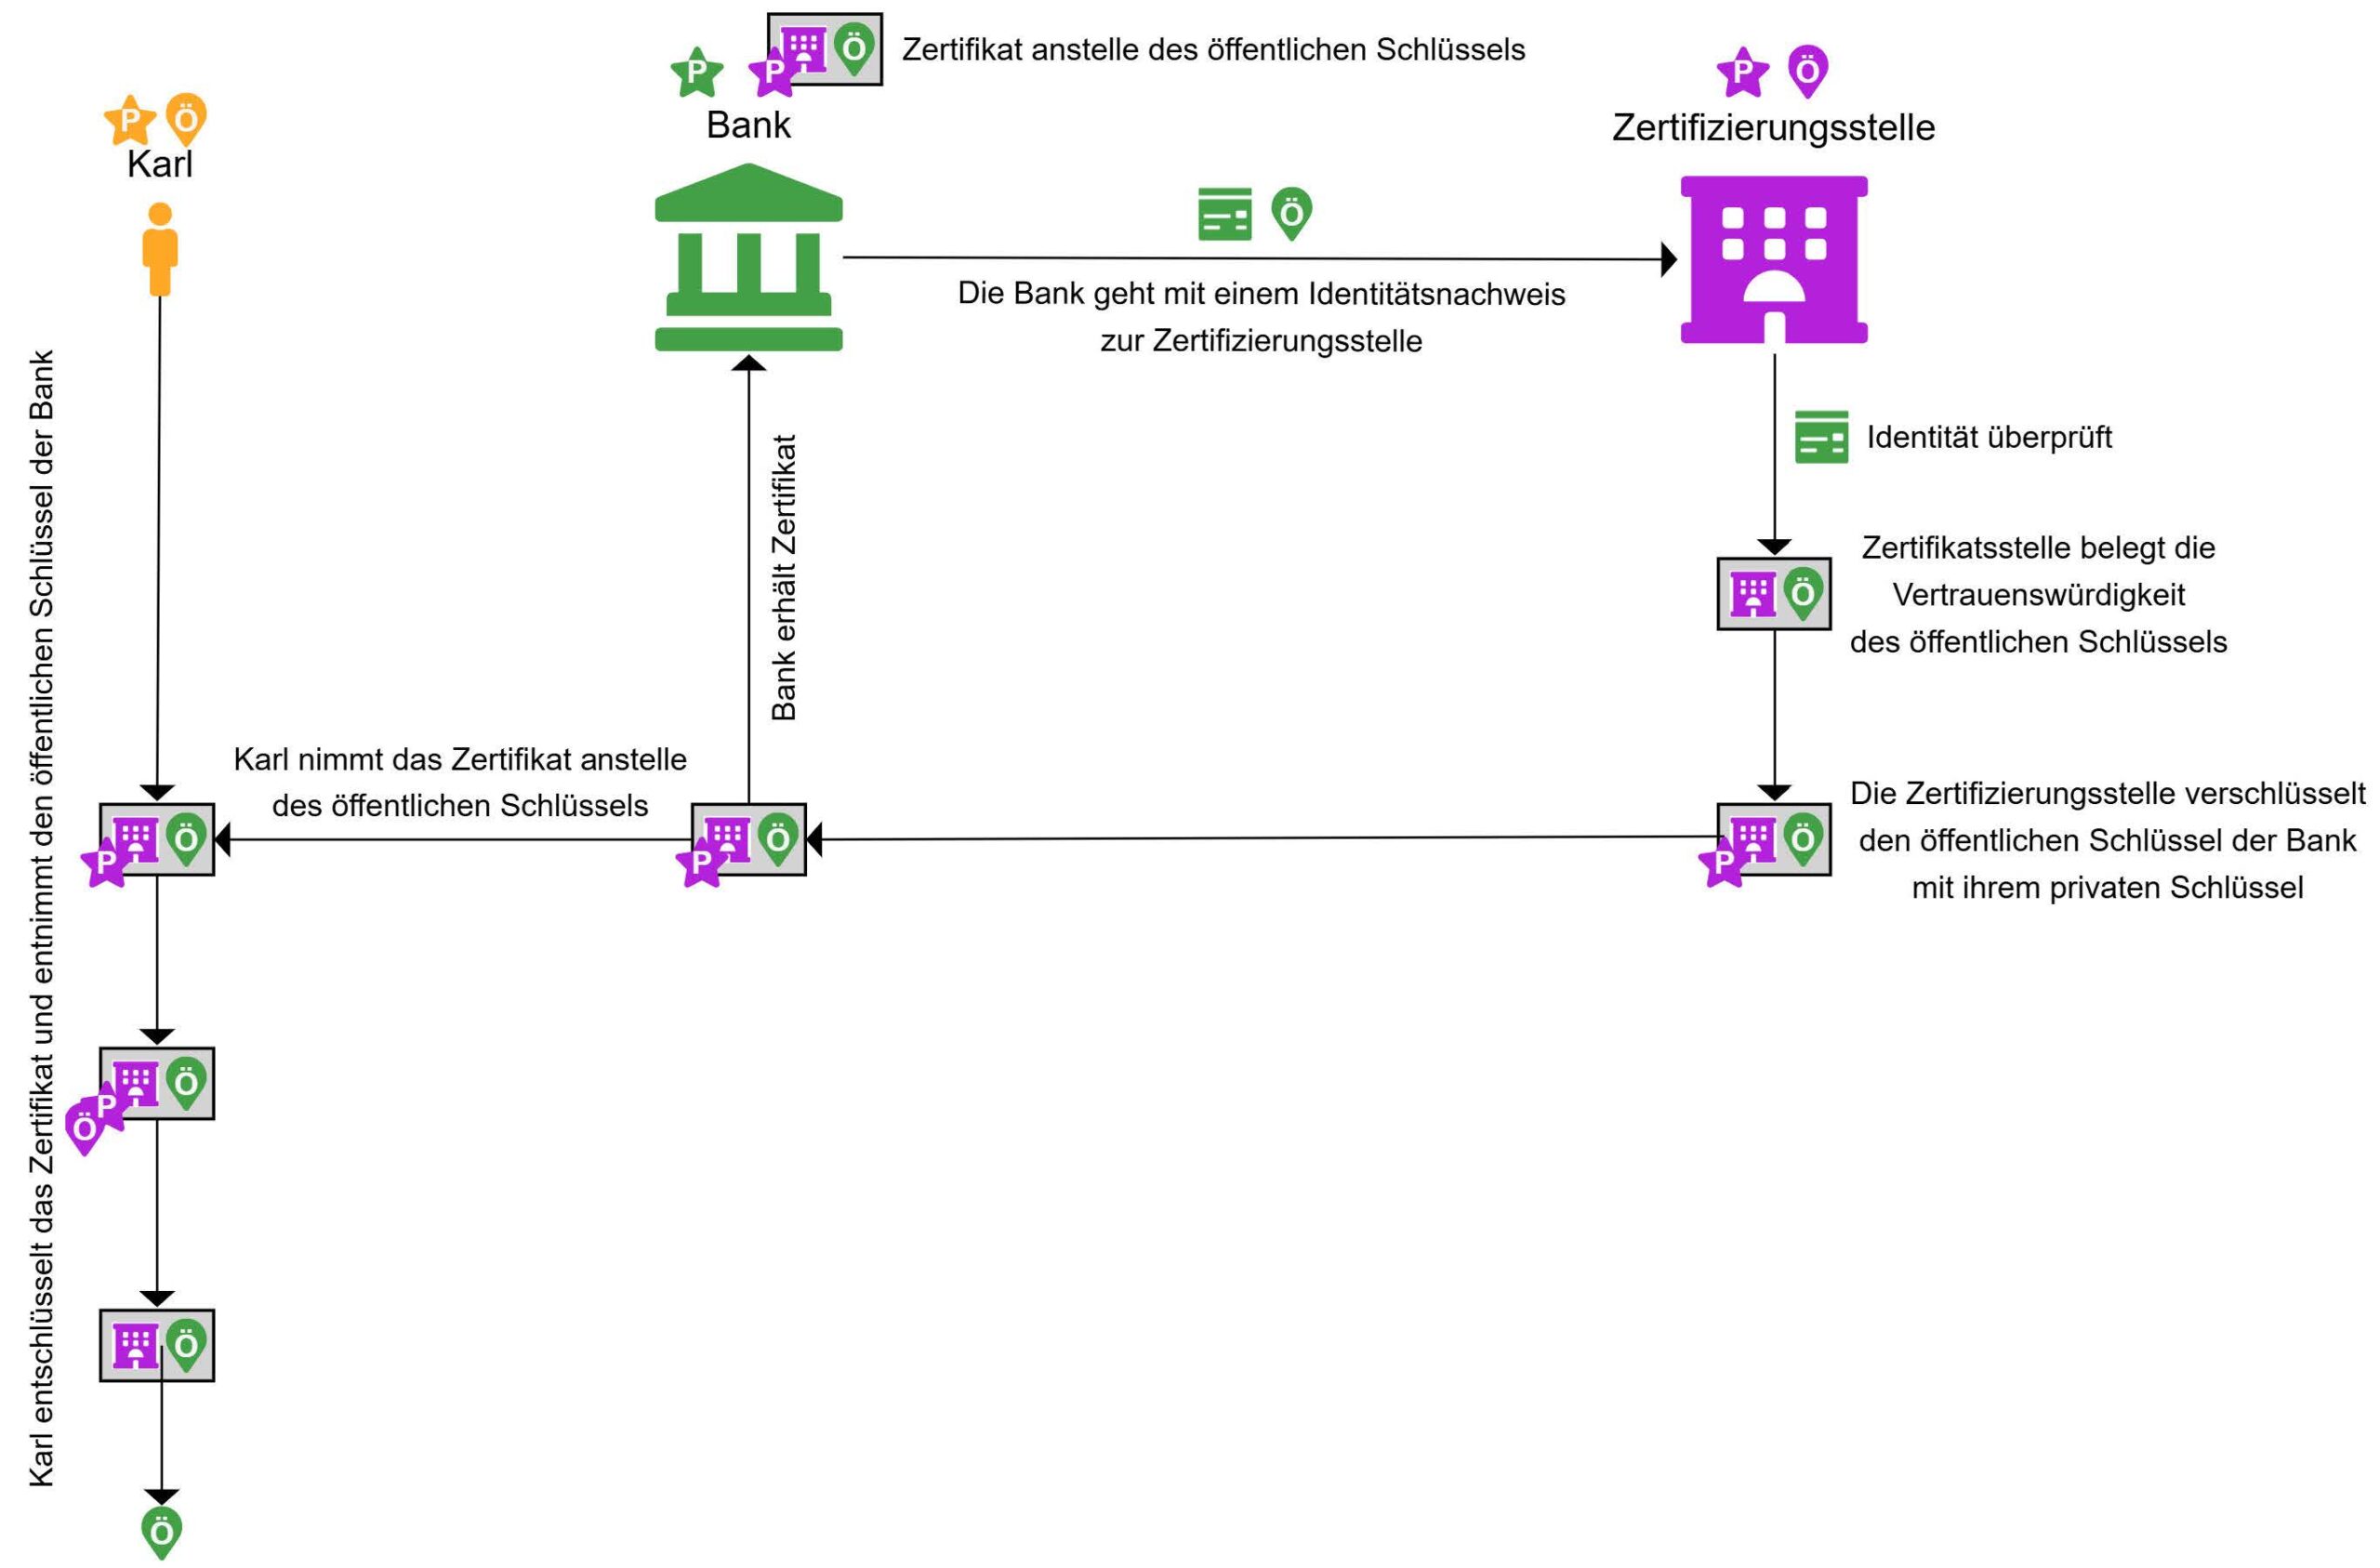
Die Bank möchte ihren öffentlichen Schlüssel verifizieren lassen.
Analysieren Sie die folgende Abbildung und erläutern Sie den Ablauf der Zertifizierung eines öffentlichen Schlüssels.
Spike möchte nicht aufgeben und denkt sich das folgende Szenario aus.
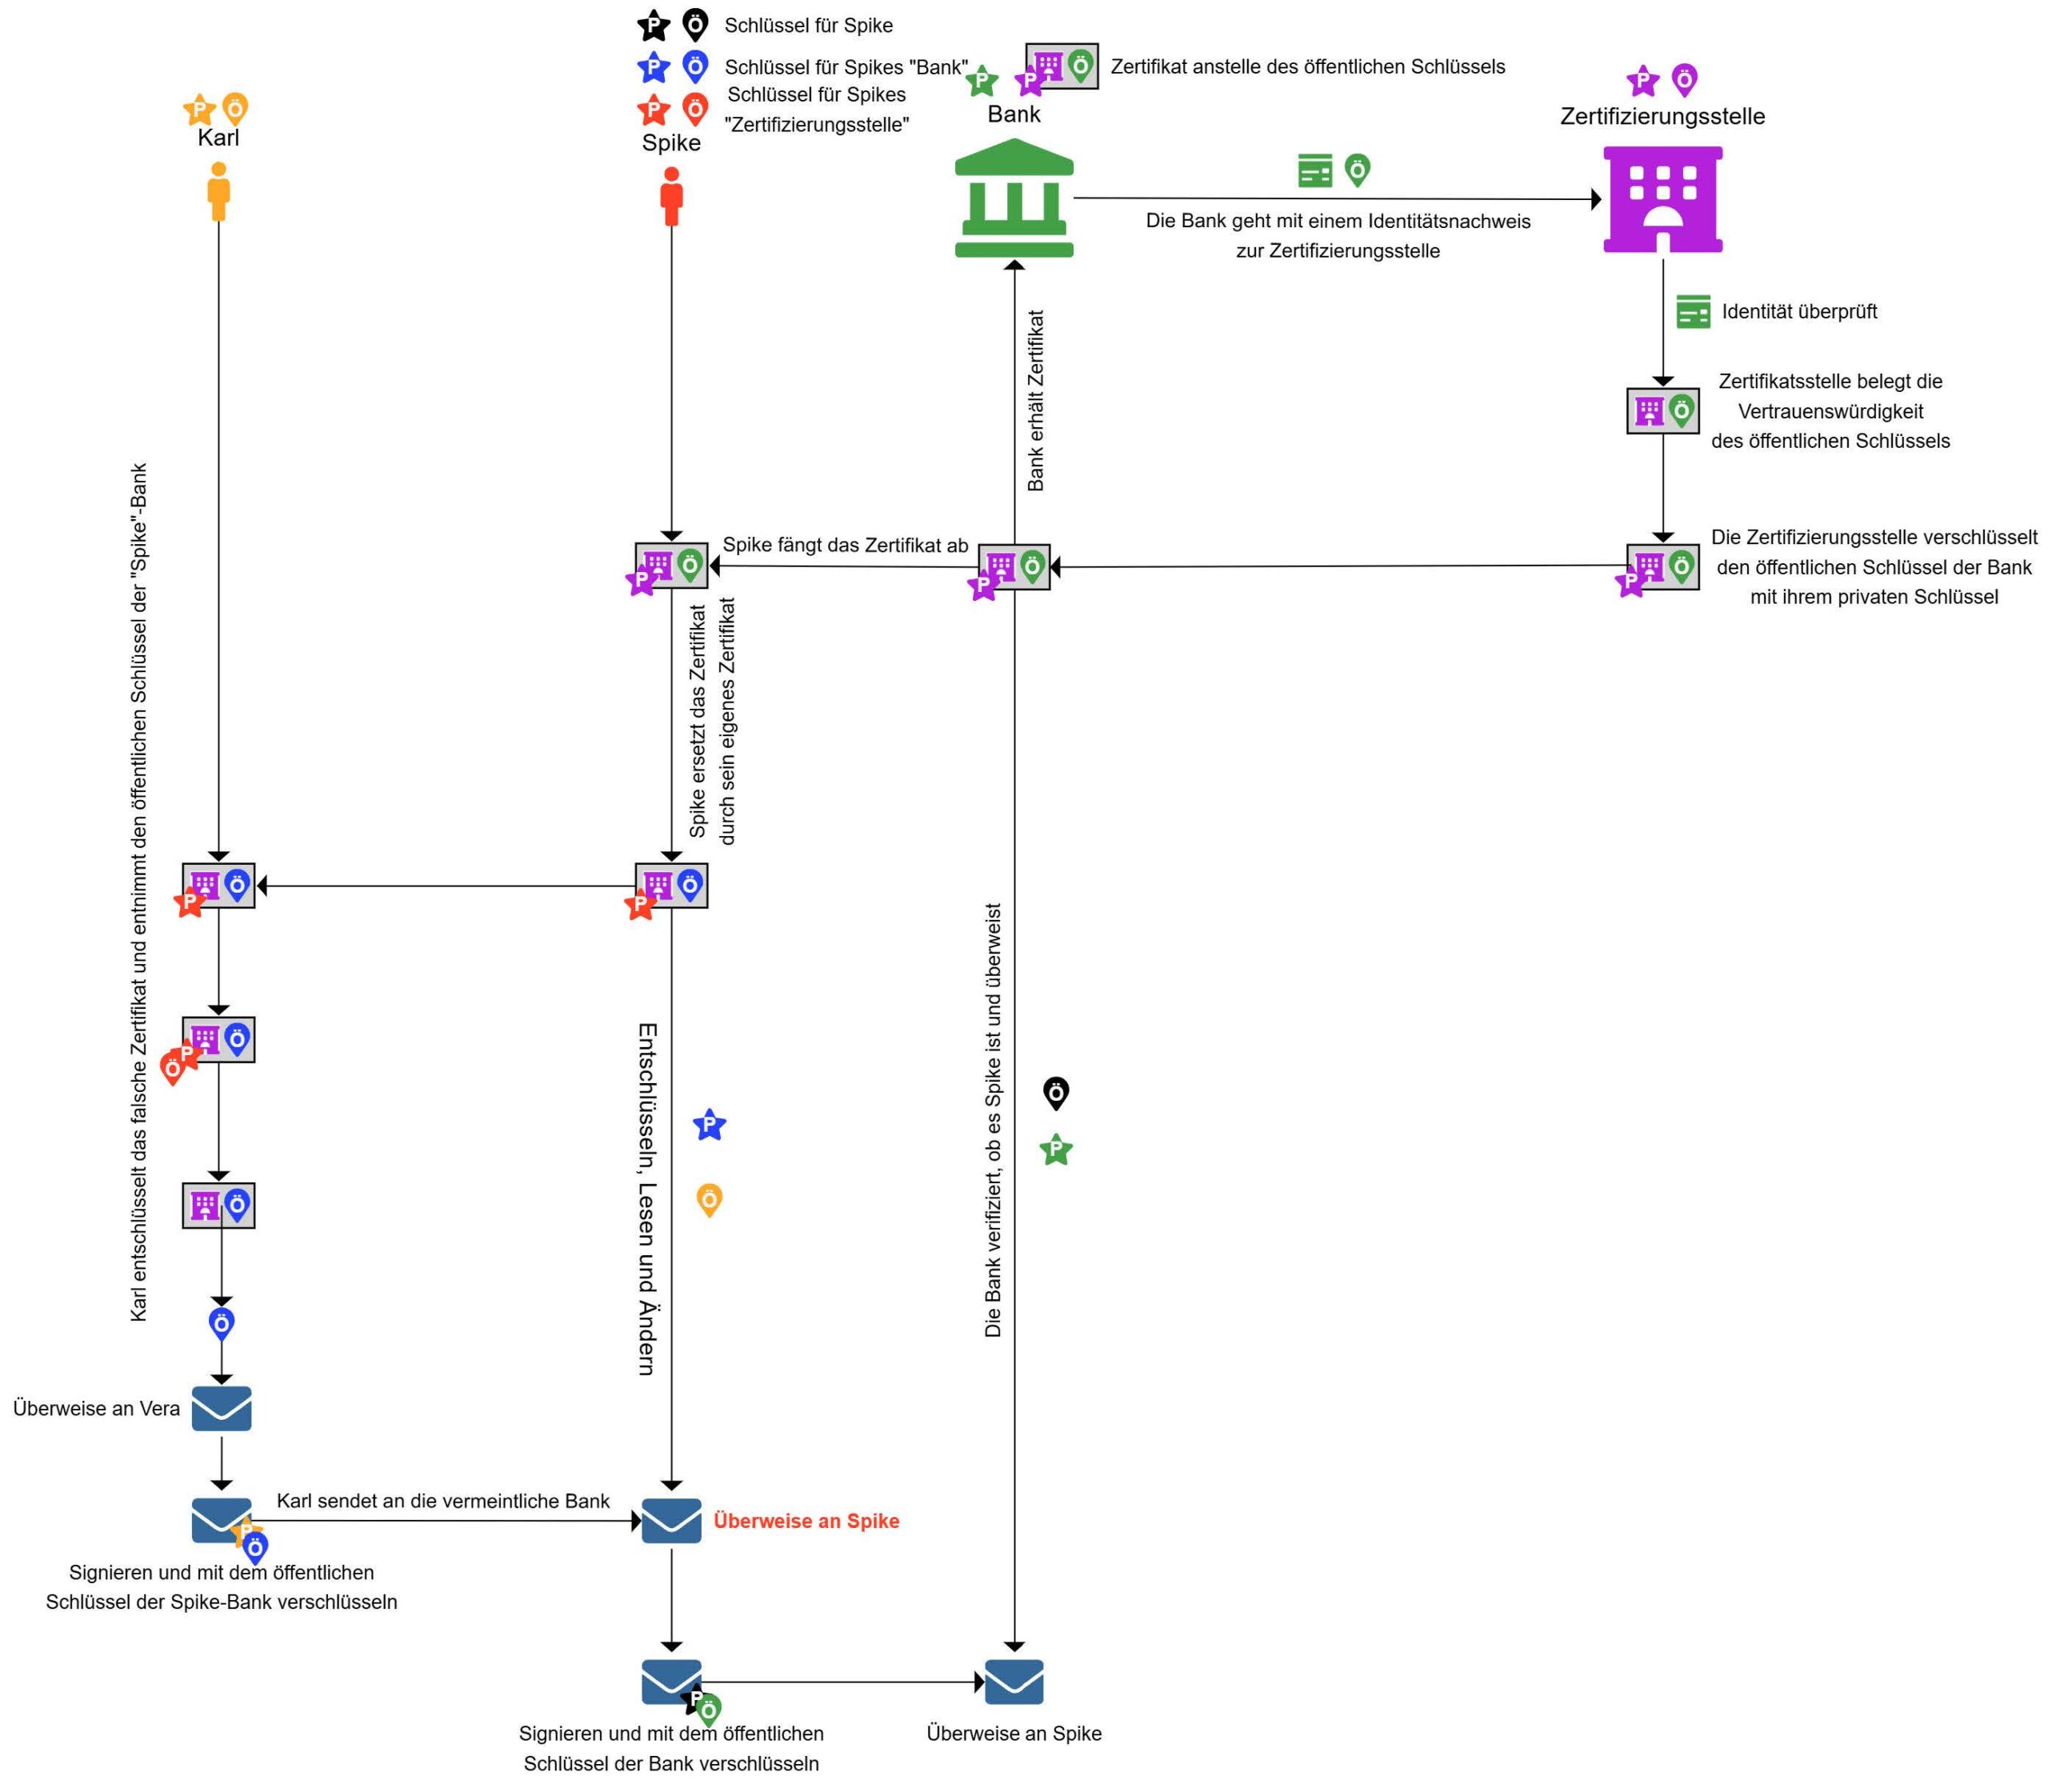
Analysieren Sie die Abbildung und diskutieren Sie, was Spike vorhat und ob seine Ideen erfolgreich sein können.
🎉 Ausgezeichnet – Alle Aufgaben abgeschlossen!
Sie haben alle Aufgaben bearbeitet und abgehakt. Vergleichen Sie Ihre Ergebnisse nun mit der Musterlösung und Zusammenfassung.
Hashfunktionen für digitale Signaturen
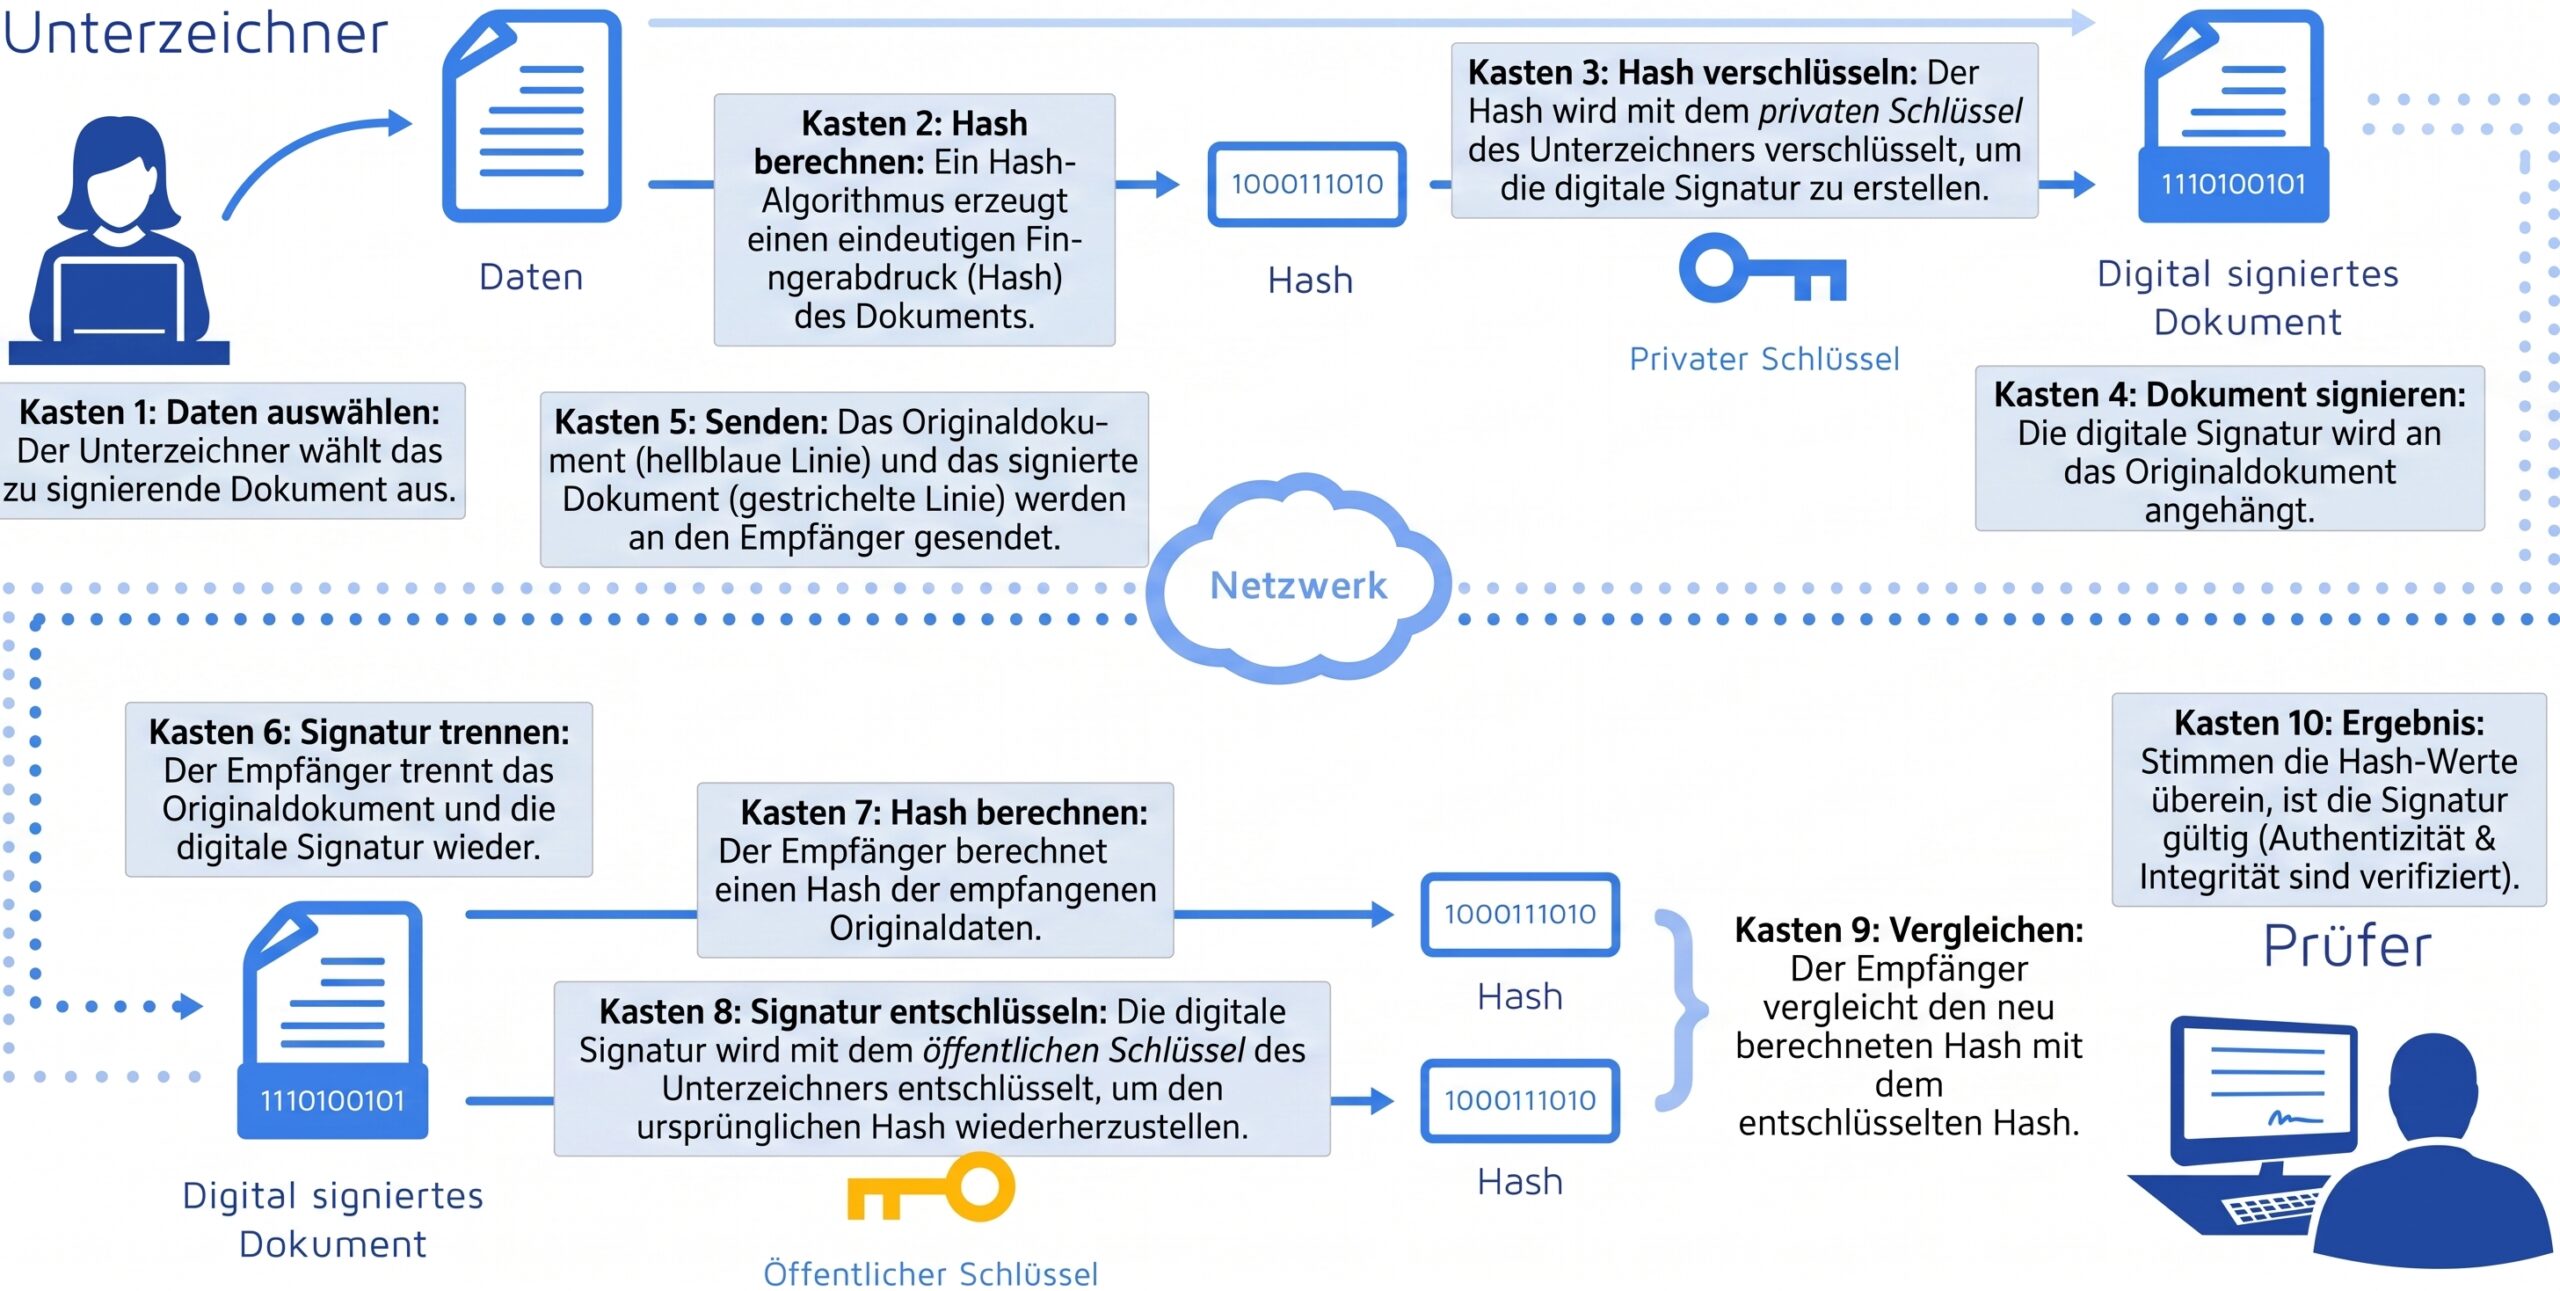
Im Folgenden betrachten wir ein konkretes Verfahren, eine Nachricht digital mit einer sogenannten Hashfunktion zu signieren, um eine Authentifikation zu ermöglichen.
Ein Beispiel für eine vereinfachte Variante der digitalen Signatur mit einer Hashfunktion ist:
| Schritt | Beschreibung | Beispiel |
|---|---|---|
| 1 | Die Hashfunktion überführt jedes Zeichen der Nachricht in seinen Unicode-Wert, also seinen ASCII-Code als Dezimalwert, summiert die Werte auf und berechnet zum Schluss den Rest beim Teilen dieser Summe durch 26. Das Ergebnis soll unser Hashwert h sein. | Die Nachricht sei "ABC". A hat den ASCII-Wert 65, B 66 und C 67. Dann ist die Summe: 65 + 66 + 67 = 198. 198 mod 26 = 16. Der Hashwert ist somit h = 16. |
| 2 | Zum Ver- und Entschlüsseln des Hashwertes wird ein, wie in Aufgabe 1 zum asymmetrischen Schlüsseltausch, erstellter gemeinsamer Schlüssel k verwendet. Dieser wird zu h addiert. Danach wird die Summe wieder modulo 26 gerechnet. | Der gemeinsame asymmetrische Schlüssel sei 19. Da h = 16, ist h + k = 35. 35 mod 26 = 9. |
| 3 | Die digitale Signatur ist der Buchstabe im Alphabet, der an der Stelle (k + h) mod 26, beginnend mit 0 für 'A', ist. Ist zum Beispiel (k + h) mod 26 = 4, so ist die digitale Signatur das 'E'. | Hier ist (h + k) mod 26 = 9, also ist die digitale Signatur in unserem Beispiel 'J'. |
| 4 | Die digitale Signatur wird an die eigentliche Nachricht angehängt. | Die Nachricht, inklusive der digitalen Signatur, ist für unser Beispiel: "ABCJ". |
| 5 | Nun kann die Nachricht übertragen werden. | – |
Erstellen Sie nach dem Verfahren zum asymmetrischen Schlüsseltausch aus Aufgabe 1 einen gemeinsamen Schlüssel k.
Erstellen Sie jeweils für eine selbstgewählte Nachricht mit zwei Wörtern eine nach dem obigen Verfahren gebildete digitale Signatur.
- Schlagen Sie die ASCII-Werte aller Buchstaben Ihrer Nachricht nach und addieren Sie diese.
- Berechnen Sie
Summe mod 26, um den Hashwerthzu erhalten. - Addieren Sie Ihren gemeinsamen Schlüssel
kund berechnen Sie erneut(h + k) mod 26. - Ordnen Sie das Ergebnis dem entsprechenden Buchstaben im Alphabet zu (0 = A, 1 = B, ...) und hängen Sie ihn an Ihre Nachricht an.
Entwickeln Sie gemeinsam die einzelnen Schritte eines Verfahrens, mit welchem eine nach dem obigen Verfahren gebildete digitale Signatur überprüft werden kann. Hier sollten Sie sich überlegen, wie Sie als Empfängerin oder Empfänger einer Nachricht der anderen Person diese so überprüfen können, dass sicher ist, dass die Nachricht von dieser Person stammt.
Tauschen Sie Ihre Ergebnisse aus Aufgabenteil b) aus und testen Sie Ihr Verfahren an dieser Nachricht.
Eine Überweisung soll getätigt werden. Damit die Bank und ein Kunde bzw. eine Kundin authentifiziert werden können, wird für die digitale Signatur unser Verfahren genutzt.
Erstellen Sie eine digitale Signatur für den eingezahlten Betrag "TAUSENDEINHUNDERT" mit dem gemeinsamen Schlüssel k = 17.
T=84, A=65, U=85, S=83, E=69, N=78, D=68, I=73, H=72, R=82
Ein Angreifer fängt die Nachricht ab und ändert den eigentlichen Nachrichtenteil zu "EINHUNDERTTAUSEND".
Analysieren Sie anhand des obigen Beispiels die Sicherheit unserer digitalen Signatur. Entwickeln Sie eine mögliche Verbesserung unseres Verfahrens.
Hashfunktionen sollten drei wesentliche Kriterien erfüllen:
- Geringe Wahrscheinlichkeit von Kollisionen der Hashwerte für die Eingabewerte: Verschiedene Eingaben liefern nur sehr selten den gleichen Hashwert (Kollision).
- Surjektivität: Jeder Hashwert im definierten Wertebereich, also alle Werte, die theoretisch als Funktionswert der Hashfunktion vorkommen können, soll auch tatsächlich vorkommen können.
- Effizienz: Die Funktion muss schnell berechenbar sein, ohne großen Speicherverbrauch auskommen und sollte die Eingabewerte möglichst nur einmal lesen müssen.
Entscheiden Sie, welche Kriterien die gegebene Hashfunktion aus unserem Verfahren erfüllt und welche nicht.
Entwickeln Sie eine Operation digitalSignieren(String n, int k) in Form eines Struktogramms, welche das Signieren einer übergebenen Zeichenkette n mit einem übergebenen Schlüssel k wie weiter oben beschrieben durchführt und die signierte Zeichenkette zurückgibt. Sie können eventuelle Verbesserungen aus Aufgabenteil b) integrieren.
Entwickeln Sie eine Operation pruefeDigitaleSignatur(String n, int k) in Form eines Struktogramms, welche die Überprüfung der digitalen Signatur einer übergebenen Zeichenkette n mit einem übergebenen Schlüssel k durchführt und true zurückgibt, wenn die Authentizität verifiziert wurde, ansonsten false.
Implementieren Sie die Algorithmen aus den Aufgabenteilen d) und e) im Programm CryptoClass und testen Sie diese.
🎉 Ausgezeichnet – Alle Aufgaben abgeschlossen!
Sie haben alle Aufgaben bearbeitet und abgehakt. Vergleichen Sie Ihre Ergebnisse nun mit der Musterlösung.